
Separar pacientes por médico: la guía completa para consultorios
Separar pacientes por médico se logra dando a cada profesional una cuenta individual con permisos granulares (modelo RBAC) y registros de auditoría activos sobre esa cuenta. A partir de ahí, el reto es organizativo: definir quién puede ver, editar, compartir o eliminar cada expediente y documentar esas reglas. Esta guía explica los pasos concretos para implementarlo sin exponer datos entre profesionales.
En resumen:
- En Ecuador, la Ley Orgánica de Protección de Datos Personales considera sensibles los datos de salud, y el Acuerdo Ministerial 5216 exige custodia y trazabilidad.
- Cada profesional necesita una cuenta individual, autenticación en dos pasos, permisos separados para ver, editar, compartir y eliminar, además de auditorías protegidas y cifrado.
- Antes de confirmar una asignación, verifica la cédula y posibles duplicados; ante una interconsulta, conserva un único expediente y concede acceso puntual al segundo médico.
- Revisa a diario los accesos inusuales, mensualmente los permisos y, cada trimestre, simula intentos no autorizados y actualiza las políticas internas.
- Cuando un médico se marcha, revoca su acceso de inmediato y reasigna cada expediente; si aún no hay responsable, mantenlo en solo lectura.
Tabla de contenidos
- Por qué separar pacientes por médico: marco legal, ética y riesgos prácticos
- Requisitos técnicos y organizativos mínimos para asegurar separación efectiva
- Pasos prácticos para implementar la separación en su consultorio
- Checklist operativo para administradores: qué revisar regularmente
- Cómo asignar pacientes al médico correcto dentro del sistema
- Ventajas específicas para la gestión de consultorios al separar pacientes por médico
- Casos prácticos para configurar la separación de pacientes
- Cómo manejar conflictos o errores comunes al asignar pacientes entre médicos
- Recomendaciones para optimizar el uso del sistema según el tamaño del consultorio
- Lo que la separación por médico revela sobre la madurez de un consultorio
- Cómo facilitamos la separación de pacientes por médico en NexoLab
- Preguntas frecuentes
- Fuentes
Por qué separar pacientes por médico: marco legal, ética y riesgos prácticos
La confidencialidad clínica no es una preferencia de organización, es una obligación. El Acuerdo Ministerial 5216 sobre información confidencial en el Sistema Nacional de Salud establece que la historia clínica es un documento confidencial que solo puede manejar el personal de la cadena sanitaria involucrado directamente en la atención, y exige custodia y trazabilidad sobre cada documento. A esto se suma la Ley Orgánica de Protección de Datos Personales, que clasifica los datos de salud como datos sensibles y obliga a limitar el acceso según una finalidad definida, con medidas técnicas y organizativas adecuadas.
Cuando los expedientes de distintos médicos conviven sin barreras claras, el secreto médico se diluye: cualquier persona con acceso al sistema puede, en teoría, abrir una historia que no le corresponde. Esto no solo es un problema ético, también genera consecuencias operativas concretas:
- Pérdida de trazabilidad sobre quién consultó o modificó un expediente.
- Accesos indebidos que pueden no detectarse hasta que ya causaron daño.
- Exposición a sanciones por incumplimiento de la normativa de protección de datos.
Separar pacientes por médico resuelve estos tres puntos a la vez: cada profesional trabaja dentro de su propio espacio y el sistema queda en condiciones de demostrar, si se le pide, quién accedió a qué y cuándo.
Requisitos técnicos y organizativos mínimos para asegurar separación efectiva
Una separación real exige más que carpetas con nombres distintos. La guía de la OMS sobre madurez en ciberseguridad y privacidad para sistemas de salud digitales recomienda un modelo RBAC con separación de funciones y auditoría activa como base mínima para cualquier sistema que maneje datos clínicos.
Estos son los elementos que un consultorio debería exigir a su plataforma y a sus propios procesos internos:
- Cuentas individuales por profesional, con autenticación fuerte (se recomienda verificación en dos pasos).
- Modelo de permisos basado en roles (RBAC) aplicando el principio de mínimo privilegio: cada usuario accede solo a lo que su función requiere.
- Permisos granulares por acción: ver, editar, compartir y eliminar como privilegios separados, no como un bloque único.
- Registros de auditoría detallados, con una política de retención definida y protegida contra modificaciones no autorizadas.
- Cifrado en tránsito y en reposo, respaldos periódicos y control de acceso físico a los equipos que almacenan la información.
- Procedimientos escritos para altas, bajas, cambios de médico responsable y manejo de ceses de personal.
- Funciones de soporte como asignación explícita de un propietario de expediente y herramientas de OCR para indexar documentos sin perder el control de acceso.
La OMS señala en sus principios éticos para la salud digital que los datos personales deben ser accesibles solo para su titular o para partes autorizadas, con salvaguardas técnicas y organizativas durante todo el ciclo de vida del dato, desde la creación hasta la eliminación.
Consejo profesional: revise los permisos de cada cuenta al menos una vez al trimestre, no solo cuando contrata o despide personal: los roles cambian más seguido de lo que los permisos se actualizan.
Pasos prácticos para implementar la separación en su consultorio
Pasar de la teoría a la práctica requiere un orden claro. Esta secuencia funciona tanto para un consultorio nuevo como para uno que está migrando desde carpetas compartidas o papel.
- Diseñe los roles antes de tocar el sistema. Defina quién es responsable del expediente (el médico tratante), quién es encargado del tratamiento (personal administrativo con acceso limitado) y quién es destinatario puntual de información (por ejemplo, un laboratorio externo).
- Cree cuentas individuales y asigne permisos por defecto. Cada profesional recibe su propia cuenta, nunca una compartida, con el nivel de acceso mínimo necesario para su función.
- Migre o asigne cada expediente a su médico propietario, verificando uno por uno que la asignación sea correcta antes de dar por cerrado el proceso.
- Configure y pruebe los registros de auditoría. Verifique que cada acceso, edición o intento fallido quede registrado, y defina alertas para eventos sensibles como descargas masivas.
- Documente los procedimientos para sustituciones y bajas. Un médico que cubre una ausencia temporal necesita acceso acotado y con fecha de caducidad; un profesional que deja el consultorio debe perder el acceso de inmediato.
- Capacite al equipo sobre qué significa cada permiso y por qué existe, y programe una verificación de seguimiento 30 días después de la implementación para corregir desajustes.
Algunos puntos merecen atención especial durante este proceso:
- Nunca comparta credenciales entre dos profesionales, aunque trabajen en el mismo consultorio.
- Revise que los buscadores internos del sistema no devuelvan resultados fuera del espacio del médico sin autorización explícita.
- Guarde evidencia escrita de cada cambio de acceso, incluso los que parecen menores.
Una guía sobre historia clínica electrónica puede servir de referencia adicional para estructurar la información antes de migrarla.
Checklist operativo para administradores: qué revisar regularmente
Implementar la separación es el primer paso, mantenerla es el trabajo continuo. Un administrador de consultorio debería revisar, con distinta frecuencia, los siguientes puntos:
- Diario: accesos recientes inusuales, cuentas activas que no deberían estarlo y eventos de auditoría marcados como pendientes de revisión.
- Mensual: permisos asignados a cada cuenta, lista de usuarios con privilegios elevados y cumplimiento de la política de retención de registros.
- Trimestral: simulacros de intento de acceso no autorizado y revisión formal de las políticas internas escritas, para confirmar que siguen reflejando cómo trabaja realmente el consultorio.
Cuando se detecta un acceso no autorizado, el procedimiento debe ser inmediato: revocar el acceso implicado, documentar el incidente con fecha y detalle, y notificar al responsable del consultorio antes de decidir si corresponde informar al paciente afectado. La OMS recomienda tratar la privacidad y la seguridad como un sistema completo, donde los controles técnicos se complementan con políticas y formación constante, no como un proyecto que se cierra una sola vez.
Cómo asignar pacientes al médico correcto dentro del sistema
Asignar un paciente al médico correcto empieza por designar un propietario de expediente desde el primer registro, no después. Cuando un paciente llega por primera vez, el sistema debería permitir vincular su historia directamente a la cuenta del profesional que lo atiende, sin pasar por una carpeta general compartida entre todos los médicos del consultorio.
El criterio más práctico es la relación de atención real: el médico que abre la consulta inicial queda como propietario, y cualquier reasignación posterior (por ejemplo, una derivación a otro especialista dentro del mismo consultorio) debe quedar registrada como un cambio explícito, no como una simple edición del expediente. Esto evita que un paciente termine apareciendo en dos espacios a la vez o que su historia quede huérfana cuando el médico original deja de atenderlo.
Para consultorios con varios profesionales, conviene apoyarse en identificadores únicos como el nombre completo y la cédula al momento de la búsqueda, de forma que un directorio de búsqueda rápido reduzca el riesgo de asignar un paciente al médico equivocado por homonimia. La verificación manual de la primera asignación, aunque parezca un paso lento, es lo que evita errores que después son difíciles de corregir sin dejar rastro confuso en el historial.

Ventajas específicas para la gestión de consultorios al separar pacientes por médico
Más allá del cumplimiento normativo, separar pacientes por médico cambia la forma en que funciona un consultorio en el día a día. Cada profesional encuentra únicamente lo que le corresponde, sin tener que filtrar entre expedientes ajenos, lo que reduce el tiempo dedicado a localizar información y el riesgo de abrir por error la historia de un paciente que no es suyo.
Para consultorios con varios especialistas bajo un mismo techo, la separación también simplifica la facturación y el seguimiento de consultas, porque cada médico puede revisar su propia carga de pacientes sin depender de que alguien más filtre los datos manualmente. Esto es especialmente útil cuando distintos profesionales comparten personal administrativo: la recepcionista puede tener acceso limitado para programar citas sin ver el contenido clínico de ningún expediente.
La separación también facilita la incorporación de nuevos profesionales. Cuando un médico se integra al consultorio, basta con crear su cuenta y empezar a asignarle pacientes desde cero, sin necesidad de reorganizar la estructura existente ni arriesgar la privacidad de los expedientes de sus colegas.
Casos prácticos para configurar la separación de pacientes
Un consultorio con dos médicos generales que comparten recepción es un caso típico. Cada profesional crea su cuenta individual, registra a sus propios pacientes desde el primer momento y la recepcionista recibe un acceso limitado que le permite agendar citas sin abrir las historias clínicas. Cuando un paciente necesita ser derivado de un médico a otro dentro del mismo consultorio, la reasignación se hace de forma explícita, dejando constancia de quién autorizó el cambio.
Otro caso frecuente es el de un consultorio que migra desde papel o desde carpetas compartidas en una computadora. El primer paso práctico es digitalizar los documentos existentes, usando funciones de OCR para extraer el texto de recetas, informes y resultados de laboratorio, y luego asignar cada documento digitalizado a la cuenta del médico correspondiente antes de dar por cerrada la migración. Una guía sobre cómo organizar fotos clínicas y otra sobre cómo ordenar expedientes digitales ofrecen pautas adicionales para esta fase.
Para consultorios que empiezan desde cero, conviene apoyarse en plantillas de historia clínica que estandaricen la información antes de registrar al primer paciente, de forma que la separación por médico se construya sobre una base ordenada desde el principio.
Cómo manejar conflictos o errores comunes al asignar pacientes entre médicos
El error más frecuente es asignar un paciente al médico equivocado por homonimia o por una búsqueda apresurada. La solución pasa por verificar siempre con un identificador único, como la cédula, antes de confirmar la asignación, y por revisar el expediente recién creado para confirmar que no existe ya un registro duplicado de ese mismo paciente bajo otra cuenta.
Otro conflicto habitual surge cuando dos médicos atienden al mismo paciente en momentos distintos, por ejemplo en una interconsulta. En estos casos, lo correcto es mantener un único propietario del expediente y otorgar al segundo médico un permiso de acceso puntual y limitado, en lugar de duplicar la historia clínica en dos espacios separados. Duplicar expedientes rompe la trazabilidad y genera información contradictoria entre versiones.
También es común que, tras la salida de un profesional del consultorio, sus pacientes queden en un limbo administrativo. El procedimiento correcto es reasignar explícitamente cada expediente a un nuevo médico responsable o mantenerlo en un estado de solo lectura hasta que el paciente decida con quién continuar su atención, nunca dejarlo accesible de forma general a todo el personal. Una guía sobre riesgos de comunicación no segura por WhatsApp ilustra otro error frecuente: compartir información clínica por canales no controlados en lugar de usar los permisos del sistema.

Recomendaciones para optimizar el uso del sistema según el tamaño del consultorio
Un consultorio con un solo médico necesita una estructura simple: una cuenta personal, permisos básicos y un hábito constante de revisar los registros de auditoría cada semana, aunque no haya personal adicional que represente un riesgo interno. Aun así, mantener la auditoría activa protege ante el acceso de terceros, como personal de limpieza o soporte técnico, que pueda tener contacto ocasional con el equipo.
En consultorios con dos o tres médicos y personal administrativo compartido, el punto crítico es definir con claridad qué puede ver la recepción y qué queda reservado a cada profesional. Aquí conviene invertir tiempo en configurar bien el modelo de permisos desde el inicio, porque los errores de acceso se multiplican con cada persona adicional que entra al sistema.
Para consultorios más grandes, con varios especialistas y distintos tipos de personal, la revisión periódica de permisos deja de ser opcional y se convierte en una tarea administrativa fija, idealmente asignada a una sola persona responsable de la gobernanza de accesos. En estos casos, los registros de vacunas, plantillas y demás recursos estandarizados ayudan a mantener la coherencia entre los espacios de cada médico, incluso cuando el volumen de pacientes crece rápido.
Lo que la separación por médico revela sobre la madurez de un consultorio
La forma en que un consultorio organiza sus expedientes dice más de su madurez operativa que su tamaño o su antigüedad. Hemos visto consultorios pequeños con controles de acceso más estrictos que clínicas grandes que todavía comparten una sola cuenta de usuario entre todo el personal administrativo, simplemente porque nadie se detuvo a preguntar quién necesita ver qué.
El punto ciego más común no es técnico, es organizativo: los equipos invierten en cifrado y respaldos, pero olvidan documentar por escrito quién tiene cada permiso y por qué. Un registro de auditoría sin una política de revisión detrás es solo un archivo que nadie mira hasta que algo sale mal. La separación por médico funciona cuando se trata como un proceso vivo, no como una configuración que se activa una vez y se olvida.
NexoLab ofrece un ejemplo concreto de cómo se ve esto en la práctica: cada médico trabaja dentro de un espacio privado que no se mezcla con el de sus colegas, con funciones de OCR y un directorio de búsqueda que facilitan localizar expedientes sin comprometer el acceso de otros profesionales. Documentar internamente cómo se usan estas funciones, y revisar periódicamente los registros de actividad, convierte esa configuración en evidencia real de buenas prácticas ante cualquier auditoría.
— MadScientist
Cómo facilitamos la separación de pacientes por médico en NexoLab
Construimos NexoLab para resolver exactamente este problema: cada médico obtiene un espacio cien por cien privado donde sus pacientes no se mezclan con los de otros profesionales del consultorio. No se trata de configurar permisos manualmente desde cero, la separación viene incorporada desde el primer registro.
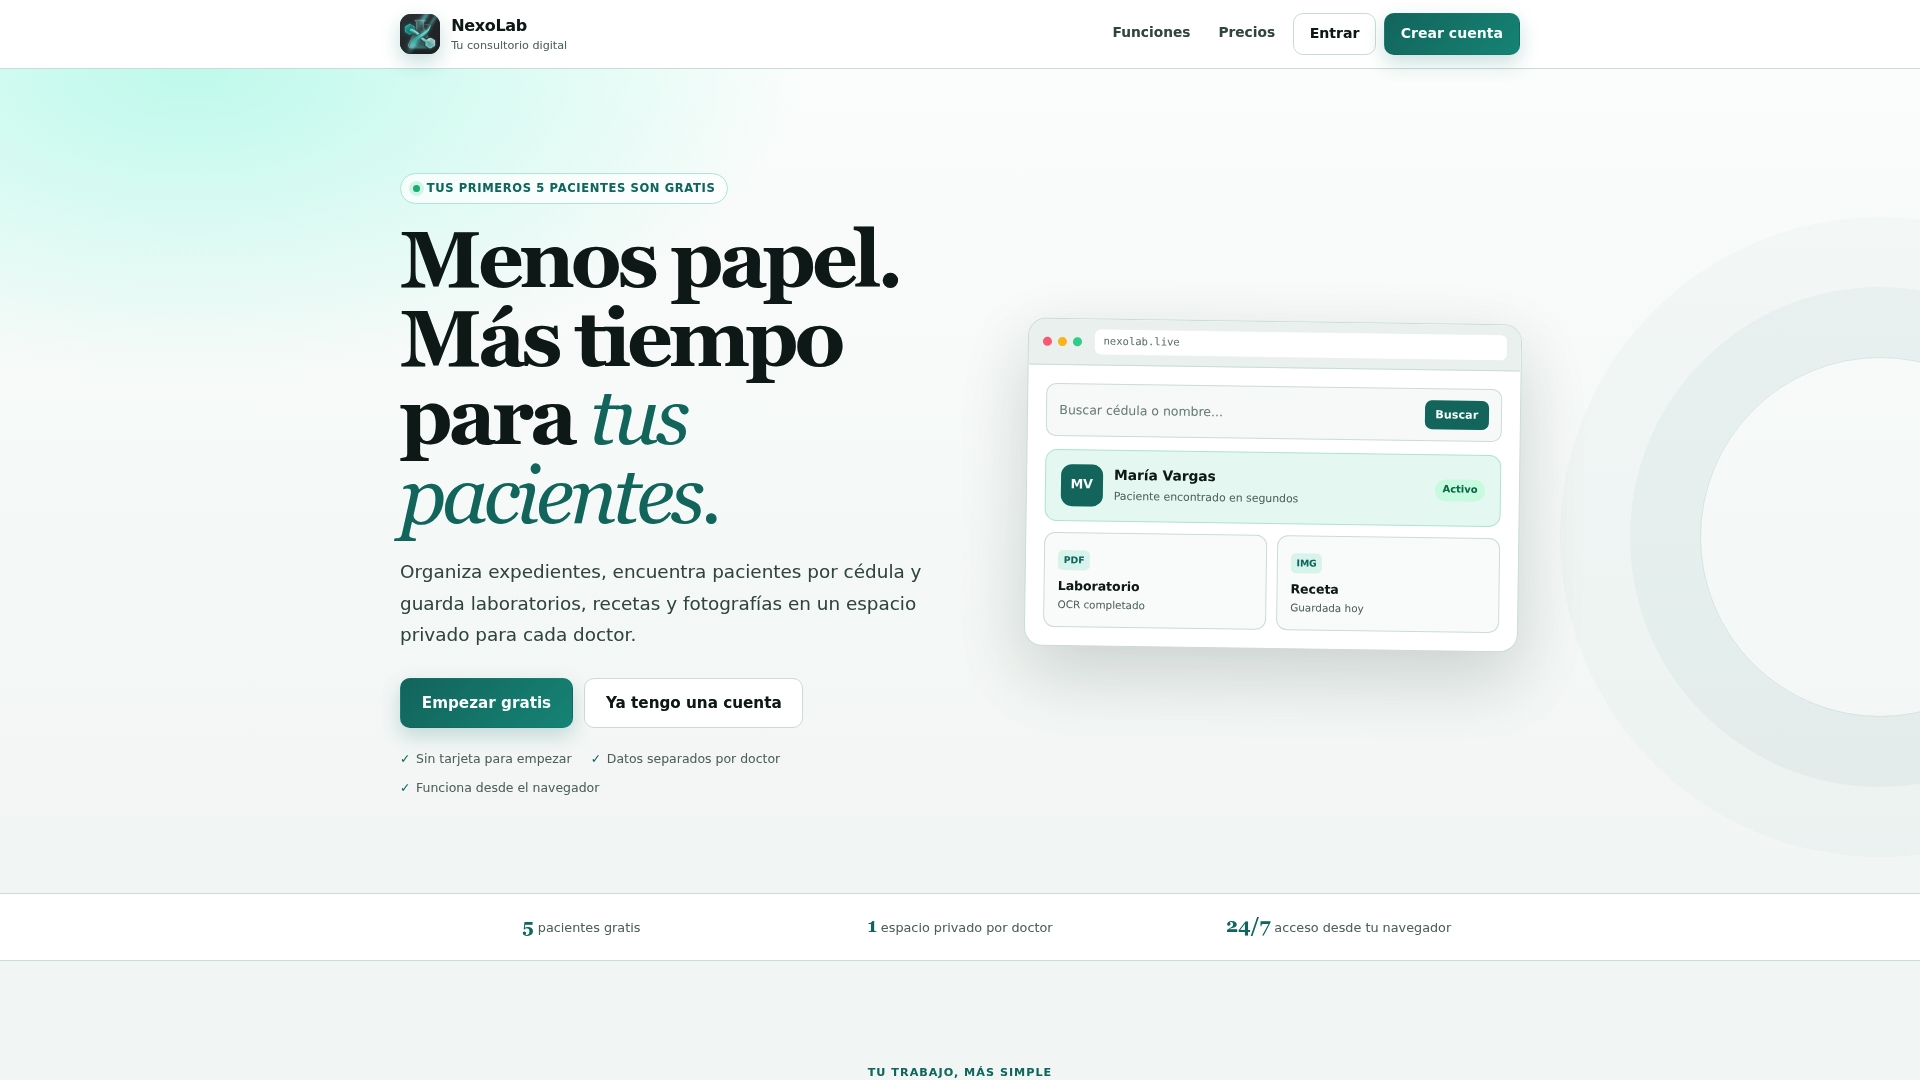
Ofrecemos un plan Free que permite registrar hasta cinco pacientes sin costo, pensado para quienes quieren probar la plataforma antes de decidir. Cuando el consultorio crece, los planes Pro mensual y Pro anual eliminan ese límite y habilitan pacientes ilimitados, manteniendo la misma privacidad por cuenta.
Entre las funciones que facilitan justamente lo que describimos en esta guía:
- Cuentas individuales por médico con control granular de accesos.
- Lectura OCR para digitalizar recetas, informes y resultados de laboratorio sin perder el control sobre quién los ve.
- Directorio de búsqueda rápido por nombre o cédula, para asignar al paciente al médico correcto desde el primer momento.
Si administra un consultorio y quiere poner en marcha esta separación sin construirla desde cero, puede conocer los planes de NexoLab y empezar a registrar pacientes hoy mismo.
Preguntas frecuentes
¿Qué es separar pacientes por médico en un sistema de gestión?
Significa que cada profesional tiene su propio espacio de expedientes, con cuentas y permisos independientes, de forma que los datos de sus pacientes no quedan visibles para otros médicos del mismo consultorio sin autorización explícita. Esto se logra con cuentas individuales, un modelo de permisos por roles y registros de auditoría activos.
¿Qué normativa en Ecuador exige separar los expedientes por médico?
La Ley Orgánica de Protección de Datos Personales clasifica los datos de salud como sensibles y exige acceso limitado según una finalidad definida. El Acuerdo Ministerial 5216 añade que solo el personal de la cadena sanitaria puede manejar la historia clínica, con custodia y trazabilidad obligatorias.
¿Qué controles técnicos son indispensables para proteger la privacidad entre médicos?
Los mínimos son autenticación individual, un modelo RBAC con principio de mínimo privilegio, permisos separados por acción (ver, editar, compartir, eliminar) y registros de auditoría con retención definida. La guía de madurez en ciberseguridad de la OMS recomienda este conjunto como base para cualquier sistema de salud digital.
¿Cómo se maneja el acceso cuando un médico deja el consultorio?
El acceso de ese profesional debe revocarse de inmediato y cada expediente bajo su responsabilidad debe reasignarse explícitamente a otro médico o quedar en modo de solo lectura hasta que el paciente decida con quién continuar. Este procedimiento debe estar documentado por escrito antes de que ocurra la baja, no improvisarse en el momento.
¿NexoLab permite empezar a separar pacientes sin costo?
Sí, el plan Free de NexoLab permite registrar hasta cinco pacientes de forma gratuita, cada uno dentro del espacio privado del médico que los registra. Para pacientes ilimitados, NexoLab ofrece planes Pro mensual y anual.
Fuentes
- Ethical Principles for Digital Health (WHO / Smart Guidelines)
- Cybersecurity and privacy maturity assessment and strengthening for digital health information systems (WHO)
- Ley Orgánica de Protección de Datos Personales (Ecuador)
- Acuerdo Ministerial 5216: Reglamento de información confidencial en el SNS (Ecuador)