
Roles en software médico: qué son y cómo definirlos en tu consulta
Bien definidos, protegen la privacidad del paciente y evitan errores operativos. Plataformas como NexoLab aplican esta lógica al dar a cada médico un espacio privado donde gestionar su información sin mezclarla con la de otros profesionales.
En resumen:
- La gestión de roles y permisos en software médico requiere separar claramente funciones estructurales y funcionales, otorgando solo el acceso imprescindible a cada perfil.
- Es fundamental mantener un registro de auditoría completo que incluya quién realizó cada acción, en qué momento y con qué propósito, para asegurar la trazabilidad y detectar accesos indebidos.
- La regulación internacional recomienda asignar un identificador único a cada usuario y revisar periódicamente los permisos, preferiblemente cada tres meses, para mantener la seguridad y ajustar los accesos.
- Las mejores prácticas en seguridad incluyen cifrado de datos, copias de seguridad regulares, monitoreo de accesos sospechosos y formación continua del personal sobre protección de datos.
- NexoLab permite gestionar de forma segura el acceso de diferentes profesionales, garantizando espacios privados por médico y minimizando riesgos en entornos compartidos.
Tabla de contenidos
- Tipos de roles y la diferencia entre rol y permiso
- Perfiles típicos en una consulta y sus responsabilidades
- Control de acceso y audit trails: qué registrar y cómo interpretarlo
- Cómo definir, asignar y revisar roles en tu consulta
- Consideraciones de seguridad y cumplimiento: estándares y controles técnicos
- Criterios prácticos para elegir o evaluar un software según su gestión de roles
- Cómo NexoLab aborda roles, privacidad y gestión de pacientes
- Perspectiva sobre prioridades prácticas al implementar roles
- Acción recomendada: empieza con NexoLab y qué probar en tu cuenta gratuita
- Fuentes
- Preguntas frecuentes
Tipos de roles y la diferencia entre rol y permiso
No todos los roles funcionan igual. La norma ISO 21298 distingue entre roles estructurales (la posición que ocupa alguien en la organización, como «médico» o «administrativo») y roles funcionales (lo que esa persona puede hacer en un momento concreto, como «revisar laboratorios» o «emitir receta»).
El permiso es la acción concreta autorizada (leer, crear, modificar, eliminar), mientras que el rol es el conjunto de permisos agrupados para una función. Separar ambos conceptos facilita auditar quién puede hacer qué sin reescribir toda la configuración cada vez que cambia el personal.
Permisos habituales en un software médico:
- Lectura de historiales clínicos y antecedentes del paciente.
- Creación o edición de recetas y órdenes de laboratorio.
- Acceso a datos de facturación y agenda.
- Administración de usuarios y configuración del sistema.
Perfiles típicos en una consulta y sus responsabilidades
En una clínica pequeña, los perfiles suelen repetirse aunque cambien los nombres de los cargos. El médico necesita acceso completo al historial clínico de sus propios pacientes, incluida la capacidad de prescribir y documentar consultas. El personal de enfermería suele requerir lectura de antecedentes y registro de signos vitales, pero no siempre acceso a diagnósticos completos. El personal auxiliar gestiona agenda y datos de contacto, sin necesidad de ver el contenido clínico. El personal administrativo maneja facturación y cobros, con acceso limitado o nulo al historial médico. El administrador del sistema controla la creación de cuentas y la configuración general, pero no debería intervenir en el contenido clínico salvo soporte técnico puntual.
Reglas prácticas por perfil:
- Dar a cada perfil el nivel mínimo de acceso necesario para su tarea, nunca más.
- Revisar si el personal temporal necesita cuentas con fecha de caducidad.
- Nunca compartir una misma cuenta entre dos o más personas, sin excepción.
- Asignar un identificador único a cada usuario desde el primer día.
Evitar cuentas compartidas no es solo una cuestión de orden: sin un identificador único por persona, resulta imposible saber quién modificó un registro o accedió a un dato sensible, lo que debilita cualquier intento de trazabilidad.
Control de acceso y audit trails: qué registrar y cómo interpretarlo
Un registro de auditoría, o audit trail, documenta cada acción relevante sobre los datos de un paciente: quién la hizo, qué hizo, cuándo y, idealmente, por qué, tal como se explica en el módulo de cartella clinica digitale para consultorios dentales. El módulo de seguridad y privacidad de HL7 FHIR recomienda registrar la proveniencia de cada acción (quién, qué, cuándo y con qué propósito) y vincular rol y finalidad de uso en los tokens de autorización.
La trazabilidad completa exige un identificador único por usuario, según las prácticas descritas por HL7 FHIR: sin esa vinculación, un audit trail pierde valor como herramienta forense.
Los eventos mínimos que un sistema debería registrar son la creación, lectura, modificación y eliminación de cualquier dato clínico. Estos registros sirven para dos cosas: detectar accesos indebidos antes de que se conviertan en un problema mayor y responder con evidencia concreta cuando un paciente o una autoridad sanitaria pregunta quién tocó su expediente.

Cómo definir, asignar y revisar roles en tu consulta
Implementar una gestión de roles sólida no requiere un departamento de tecnología, pero sí un procedimiento claro.
- Elabora un inventario de tareas reales: qué hace cada persona en el consultorio, sin asumir que el cargo lo explica todo.
- Mapea cada tarea a un permiso concreto dentro del sistema, evitando asignar accesos «por si acaso».
- Asigna los roles en un entorno de prueba antes de aplicarlos en producción y verifica que cada usuario solo ve lo que debería ver.
- Define una frecuencia de revisión, idealmente trimestral, para detectar permisos acumulados que ya no corresponden a la función actual.
- Documenta cada cambio de rol en el propio sistema, aprovechando el audit trail como respaldo.
Consejo profesional: revisa los permisos cada vez que alguien cambie de función o abandone la consulta, no solo en la revisión periódica programada.
Un checklist mínimo de auditoría interna incluye: lista de usuarios activos, roles asignados a cada uno, fecha de última revisión y registro de accesos inusuales en los últimos meses.
Consideraciones de seguridad y cumplimiento: estándares y controles técnicos
La WHO recomienda que los sistemas digitales de salud evalúen su madurez en ciberseguridad incorporando controles de acceso, auditoría y gobernanza, siguiendo marcos como NIST e ISO. En la práctica, esto implica distinguir autenticación (verificar que alguien es quien dice ser) de autorización (determinar qué puede hacer una vez verificado). Estándares como SMART on FHIR junto con OAuth limitan el acceso de aplicaciones externas al mínimo privilegio necesario, una práctica cada vez más común en salud digital.
Controles técnicos recomendables para cualquier consulta:
- Cifrado de datos en tránsito y en reposo.
- Copias de seguridad periódicas y probadas, no solo programadas.
- Monitoreo de accesos inusuales o fuera de horario habitual.
- Formación regular del personal sobre contraseñas y manejo de datos sensibles.
Criterios prácticos para elegir o evaluar un software según su gestión de roles
Al evaluar una plataforma, conviene mirar más allá de la lista de funciones y centrarse en cómo gestiona el acceso.
- Comprueba si permite crear roles personalizados o solo ofrece perfiles fijos predefinidos.
- Verifica que separe claramente funciones administrativas de funciones clínicas.
- Pide ver un audit trail de ejemplo y confirma que los registros sean exportables e inalterables.
- Pregunta qué opciones de autenticación ofrece y si se integra con directorios de usuarios existentes.
- Evalúa la calidad del soporte y si existe formación disponible para el equipo al momento de migrar.
Un proveedor serio debería poder mostrar estos elementos en una demostración sin rodeos.
Cómo NexoLab aborda roles, privacidad y gestión de pacientes
NexoLab organiza el acceso a partir de un principio simple: cada médico tiene un espacio completamente privado, de modo que los datos de sus pacientes nunca se mezclan con los de otro profesional que use la misma plataforma. Esto resuelve de raíz uno de los riesgos más comunes en consultorios compartidos, donde varios médicos usan el mismo sistema sin una separación real de información.
La plataforma permite registrar pacientes de forma gratuita con opciones de planes pagos para quienes necesitan gestionar un número ilimitado de pacientes. Entre sus funciones destacan la lectura OCR de documentos médicos, el almacenamiento de archivos y un directorio de búsqueda rápida por datos relevantes.
Perspectiva sobre prioridades prácticas al implementar roles
El error más común no es técnico: es tratar los roles como una configuración de una sola vez. Empieza por las funciones críticas, no por las secundarias, y marca ya una fecha trimestral de revisión en tu calendario.
— MadScientist
Acción recomendada: empieza con NexoLab y qué probar en tu cuenta gratuita
Si gestionas una consulta pequeña, probar estos conceptos no exige comprometerte con nada todavía. La cuenta gratuita de NexoLab permite registrar pacientes y probar funciones como el espacio privado, la búsqueda rápida y la lectura OCR de documentos sin coste.
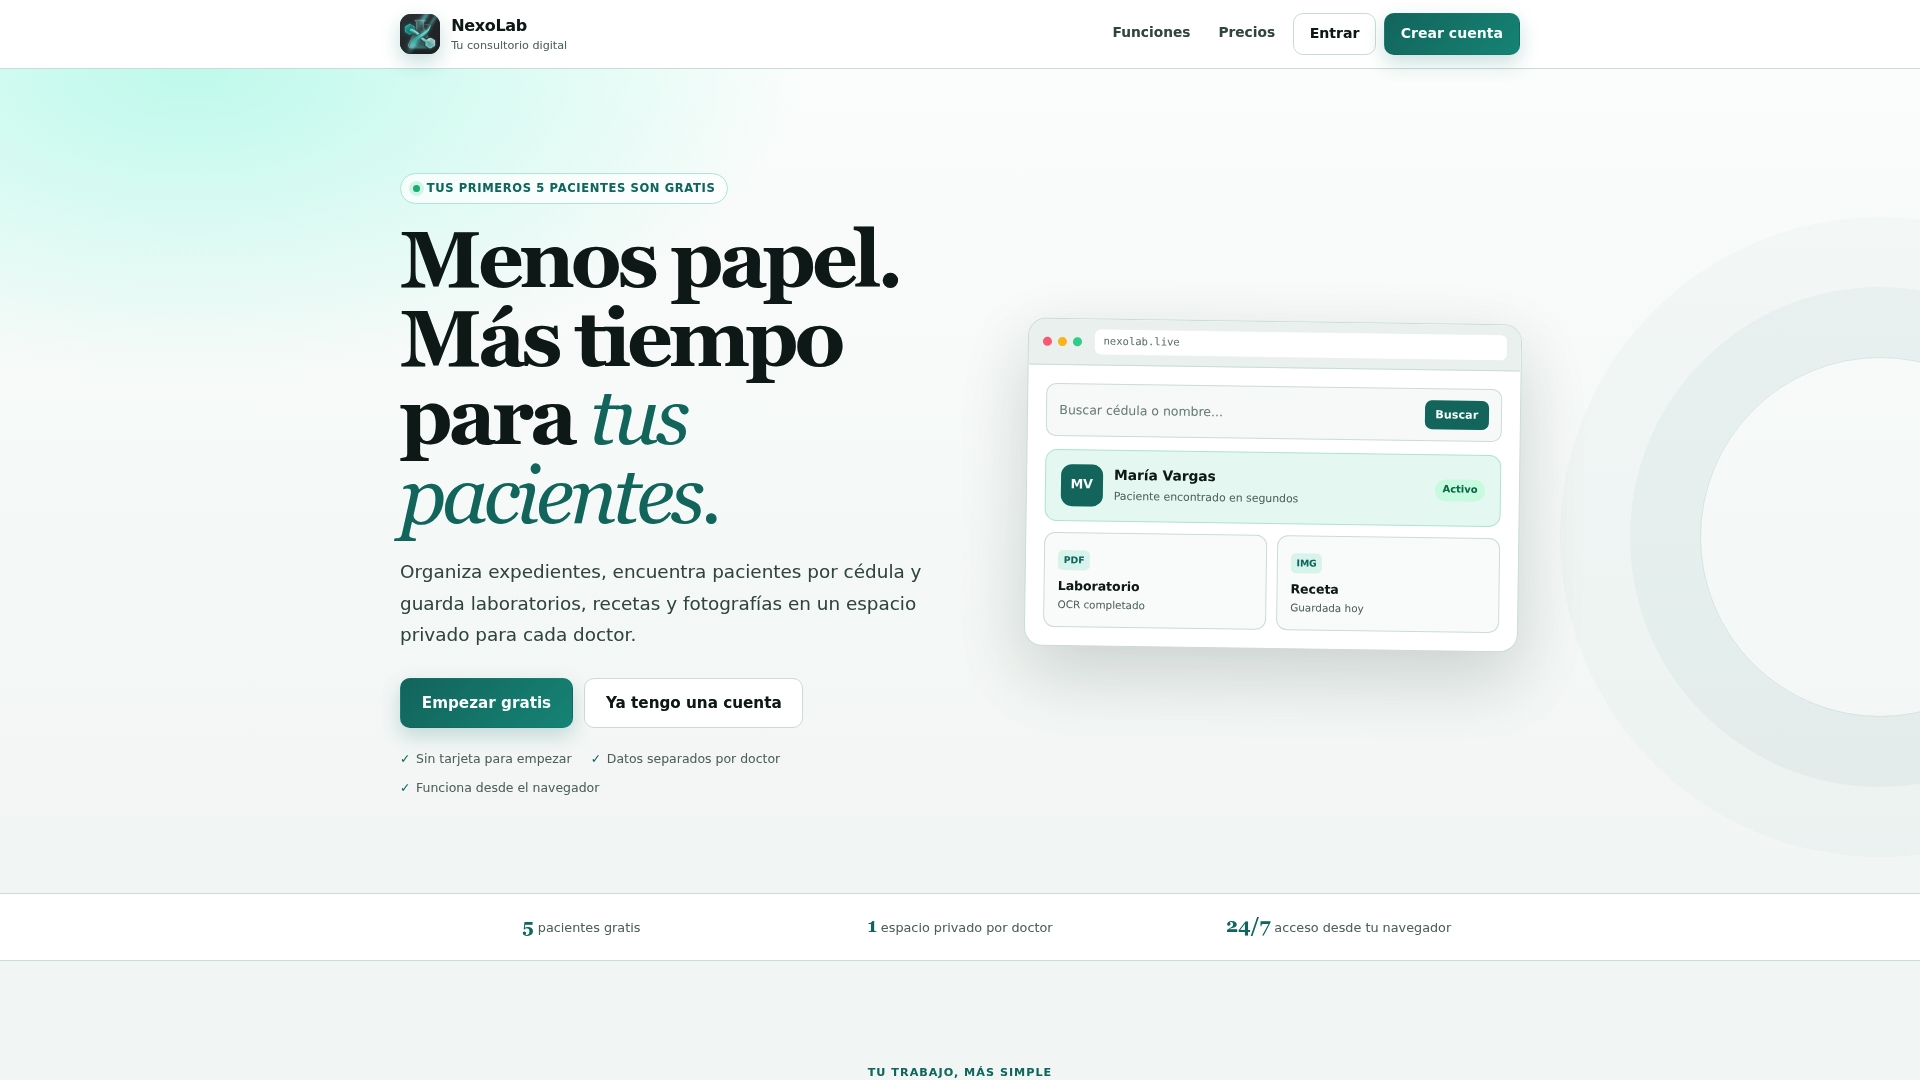
Si tu consulta crece más allá del límite gratuito, existen planes pagos que ofrecen gestión ilimitada de pacientes con precios publicados por el proveedor. Antes de invitar a tu equipo, revisa las políticas de acceso y los registros de auditoría disponibles en tu cuenta para confirmar que cada persona tiene exactamente el nivel de acceso que necesita, ni más ni menos.
Fuentes
- Cybersecurity and privacy maturity assessment and strengthening for digital health information systems — WHO
- ISO 21298:2017 - Health informatics — Functional and structural roles
- FHIR security & privacy module — HL7
- SMART on FHIR explained — Ping Identity
Preguntas frecuentes
¿Qué es el software médico y para qué sirve?
El software médico es un sistema diseñado para gestionar información clínica y administrativa de pacientes, como historiales, recetas, agenda y facturación. Su función principal es organizar esos datos de forma segura y accesible solo para el personal autorizado.
¿Cuáles son los tipos principales de software médico?
En general se distinguen tres tipos: sistemas de historia clínica electrónica, software de gestión administrativa o de consultorio y herramientas especializadas como las de diagnóstico por imagen o laboratorio. Muchas plataformas, como NexoLab, combinan funciones clínicas y administrativas en una sola herramienta.
¿Qué ejemplos existen de software médico?
Existen distintas categorías según la necesidad: historia clínica electrónica, gestión de citas y agenda, facturación médica, telemedicina, laboratorio e imagenología, y plataformas integrales de consultorio como NexoLab, que combina almacenamiento de archivos, OCR y espacios privados por médico.
¿Qué software se utiliza habitualmente en medicina?
Los consultorios suelen usar sistemas de historia clínica electrónica junto con herramientas de gestión de pacientes y agenda, muchas veces integradas en una sola plataforma. La elección depende del tamaño del consultorio y de si se necesita manejar pacientes ilimitados o solo un volumen reducido.