
LOPDP salud Ecuador: qué exige la ley a profesionales sanitarios
La LOPDP obliga a las entidades y profesionales de salud en Ecuador a tratar los datos de pacientes con bases legales reforzadas, a designar un delegado de protección de datos cuando exista tratamiento a gran escala y a registrar ese nombramiento ante la SPDP entre el 1 de noviembre y el 31 de diciembre de 2025. Además exige incorporar medidas técnicas y organizativas desde el diseño de cualquier sistema que maneje historias clínicas, bajo supervisión sancionadora de esa misma autoridad.
En resumen:
- Solo los centros de salud que gestionan datos masivos de pacientes deben nombrar y registrar un delegado de protección de datos entre noviembre y diciembre de 2025.
- La protección de datos sensibles en salud requiere bases legales específicas, como consentimiento explícito, obligaciones legales o intereses vitales del paciente.
- La gestión del tratamiento a gran escala exige mantener registros actualizados, realizar evaluaciones de impacto y estar preparado para auditorías por la SPDP.
- Implementar controles de acceso por rol, cifrado y trazabilidad de las historias clínicas desde el diseño ayuda a prevenir sanciones y a cumplir con las medidas técnicas requeridas.
- Revisar y ajustar procesos cada 30, 60 y 90 días, incluyendo inventarios, registros, controles y simulacros, asegura el cumplimiento progresivo de la ley en consultorios.
Tabla de contenidos
- Obligaciones legales de la LOPDP y su relación con la Ley Orgánica de Salud
- Delegado de protección de datos: quién debe nombrarlo y en qué plazos
- Tratamiento de datos sensibles en salud: reglas, excepciones y derechos del paciente
- Tratamientos a gran escala: el MTGE y el registro de actividades de tratamiento
- Protección desde el diseño: control de accesos y respuesta a incidentes
- Régimen sancionatorio de la SPDP: auditorías, multas y cómo reducir riesgos
- Checklist de cumplimiento para consultorios: plan de 30, 60 y 90 días
- Herramientas prácticas para organizar expedientes clínicos con privacidad
- Lo que un consultorio no debería posponer
- Gestiona tus expedientes con privacidad real desde el primer paciente
- Preguntas frecuentes
- Fuentes
Obligaciones legales de la LOPDP y su relación con la Ley Orgánica de Salud
La LOPDP no sustituye a la normativa sanitaria ecuatoriana: la complementa. Un consultorio o clínica queda sujeto simultáneamente a la ley de protección de datos y a las disposiciones sectoriales que ya regulaban el manejo de historias clínicas, lo que obliga a leer ambos cuerpos normativos en conjunto antes de diseñar cualquier proceso de digitalización.
Los datos de salud se clasifican como datos sensibles, y su tratamiento exige una base legal específica. El compendio normativo de la Defensoría del Pueblo señala que esta exigencia se sustenta en el artículo 15 de la LOPDP y en el artículo 66 de la Ley Orgánica de Salud, que reconoce el derecho del paciente a recibir una copia de su historia clínica en formato escrito o digital sin condicionamientos arbitrarios.
En la práctica, un centro de salud puede apoyarse en varias bases legales según el caso:
- El consentimiento expreso del paciente cuando el tratamiento no responde a una obligación legal directa.
- El cumplimiento de una obligación legal, por ejemplo el reporte epidemiológico exigido por autoridad sanitaria.
- El interés vital del paciente, en situaciones de emergencia donde pedir consentimiento no es razonable.
- El interés público en el ámbito de la salud, aplicable a campañas de vacunación o vigilancia sanitaria.
Frente a estas bases, el paciente conserva derechos concretos: acceder a su información, solicitar su rectificación cuando esté errada y pedir su eliminación cuando ya no exista una causa legal que justifique conservarla. El responsable del tratamiento, sea un médico independiente o una clínica, debe habilitar canales claros para que estos derechos se ejerzan sin trámites desproporcionados.
Delegado de protección de datos: quién debe nombrarlo y en qué plazos
No todo consultorio necesita un delegado de protección de datos. La obligación surge cuando la entidad realiza un tratamiento a gran escala de datos sensibles, como ocurre con hospitales, redes de clínicas o laboratorios que procesan información de un volumen amplio de pacientes de forma habitual.
Cuando esa condición se cumple, los pasos a seguir son:
- Identificar si el tratamiento califica como gran escala, considerando volumen de pacientes, duración del tratamiento y alcance geográfico de la operación.
- Designar formalmente al delegado, que puede ser personal interno o un profesional externo con conocimiento en protección de datos y en procesos clínicos.
- Registrar el nombramiento ante la SPDP dentro de la ventana oficial establecida: del 1 de noviembre al 31 de diciembre de 2025.
- Planificar la certificación del delegado, porque desde el 1 de enero de 2029 será obligatorio que haya aprobado el Programa Profesionalizante que define la propia SPDP.
El delegado funciona como punto de contacto entre la entidad, los pacientes y la autoridad de control. Entre sus funciones está supervisar el cumplimiento interno, asesorar en evaluaciones de impacto y servir de enlace en caso de una brecha de seguridad. Dejar pasar el plazo de registro de 2025 no exime de la obligación, solo expone a la entidad a mayor riesgo frente a una eventual auditoría.
Tratamiento de datos sensibles en salud: reglas, excepciones y derechos del paciente
Los datos de salud exigen un nivel de protección superior al de un dato personal común, porque su exposición puede derivar en discriminación o daño reputacional al paciente. Esto obliga a aplicar técnicas como la anonimización o la seudonimización siempre que el dato se use fuera del acto clínico directo, por ejemplo en estadísticas internas o reportes administrativos.
Existen situaciones donde el consentimiento no es exigible, aunque siempre dentro de límites definidos:
- Emergencias donde está en juego la vida o la integridad física del paciente y pedir autorización no es viable.
- Obligaciones de salud pública, como el reporte de enfermedades de notificación obligatoria a la autoridad sanitaria.
- Investigación científica cuando los datos se tratan de forma agregada o anonimizada y no permiten identificar al titular.
Fuera de estos casos, el tratamiento sin consentimiento expreso carece de respaldo legal, incluso si la finalidad parece beneficiosa para el paciente.
En cuanto al acceso a la historia clínica, el procedimiento debe ser simple: el paciente solicita su información, el responsable verifica identidad y entrega la copia en el formato disponible, escrito o digital, según el artículo 66 de la Ley Orgánica de Salud citado en el compendio de la Defensoría. Negar o demorar injustificadamente esta entrega constituye una vulneración directa del derecho de acceso.
Tratamientos a gran escala: el MTGE y el registro de actividades de tratamiento
Determinar si una entidad de salud trata datos “a gran escala” no depende de una sola variable, sino de un análisis combinado de varios criterios que la normativa de la SPDP sobre tratamiento a gran escala desarrolla con mayor detalle.
Entre los factores que suelen considerarse están:
- El número de titulares cuyos datos se procesan de forma habitual.
- El volumen y la variedad de los datos tratados, no solo la cantidad de registros.
- La duración o permanencia del tratamiento en el tiempo.
- El alcance geográfico de la operación, por ejemplo una red de clínicas con presencia en varias provincias.
La SPDP exige evaluaciones de impacto y un registro de actividades de tratamiento actualizado para quienes califiquen en esta categoría, lo que convierte al RAT en una pieza central de cualquier auditoría.
Una vez que una entidad queda clasificada como tratamiento a gran escala, las obligaciones se amplían: debe mantener el RAT siempre actualizado, realizar evaluaciones de impacto antes de introducir nuevos sistemas o procesos, y estar preparada para auditorías técnicas que verifiquen el control real sobre sus sistemas informáticos.
El RAT debe incluir, como mínimo, las finalidades del tratamiento, las categorías de datos y de titulares, los plazos de conservación, las medidas de seguridad aplicadas y los terceros con acceso a la información, como proveedores de almacenamiento en la nube o laboratorios externos. Su actualización no es un ejercicio de una sola vez: debe revisarse cada vez que cambie un proceso, se incorpore un nuevo proveedor o se modifique la finalidad de un tratamiento existente.
Protección desde el diseño: control de accesos y respuesta a incidentes
El principio de protección de datos desde el diseño exige que la seguridad no se añada al final, sino que forme parte de cómo se construye o se elige cualquier sistema que vaya a manejar datos de pacientes. La guía específica de la SPDP sobre este principio detalla obligaciones técnicas y organizativas que aplican desde la concepción del sistema, no como un parche posterior a su implementación.
Para un consultorio o clínica, esto se traduce en medidas verificables:
- Minimizar los datos recolectados, pidiendo solo la información necesaria para la finalidad declarada.
- Segmentar el acceso por rol, de modo que el personal administrativo no vea los mismos campos clínicos que el médico tratante.
- Registrar cada acceso a la historia clínica, dejando trazabilidad de quién consultó qué dato y cuándo.
- Cifrar la información sensible, tanto en reposo como durante su transmisión entre sistemas.
- Definir un protocolo de respuesta a incidentes, con etapas claras de detección, contención y notificación.
Consejo profesional: revise trimestralmente los registros de acceso a sus historias clínicas digitales; una irregularidad detectada a tiempo pesa más ante una auditoría que cualquier política escrita sin evidencia de aplicación.
El Acuerdo Ministerial 5216 refuerza este enfoque al exigir custodia, trazabilidad y restricciones de acceso específicas para la información confidencial dentro del Sistema Nacional de Salud, incluyendo reglas sobre copias certificadas de historias clínicas. Implementar registros de auditoría y segregación de datos por rol funciona como defensa documental ante una eventual revisión de la SPDP, siempre que exista evidencia de revisiones periódicas y no solo una política redactada sin seguimiento.
Cuando ocurre un incidente, el protocolo debe activar primero la contención técnica, luego la evaluación del alcance real del incidente y finalmente la notificación a la autoridad cuando el riesgo para los titulares lo justifique. La formación del personal es la pieza que sostiene todo lo anterior: un control de acceso bien diseñado falla si quien lo opera no entiende por qué existe.

Régimen sancionatorio de la SPDP: auditorías, multas y cómo reducir riesgos
La SPDP actúa como autoridad de control con potestad sancionadora sobre el tratamiento de datos personales, incluidos los de salud. Según la normativa sobre tratamiento a gran escala, esta entidad puede exigir evaluaciones de impacto, análisis de riesgos y auditorías técnicas obligatorias cuando identifica tratamientos masivos de datos sensibles.
Entre las conductas que suelen derivar en sanción están:
- Tratar datos de salud sin una base legal identificable ni consentimiento válido.
- No registrar al delegado de protección de datos cuando la entidad califica como tratamiento a gran escala.
- Carecer de un registro de actividades de tratamiento actualizado al momento de una auditoría.
- No notificar una brecha de seguridad que haya comprometido datos sensibles de pacientes.
Para reducir el riesgo, la recomendación práctica es documentar cada decisión: por qué se eligió una base legal, qué medidas técnicas se aplicaron y cuándo se revisaron por última vez. Esa evidencia, más que una política redactada, es lo que una entidad presenta cuando la SPDP solicita diligencia debida.
Checklist de cumplimiento para consultorios: plan de 30, 60 y 90 días
Cumplir la LOPDP no exige resolverlo todo en una semana, pero sí requiere avanzar con orden. Un plan escalonado evita que el consultorio quede expuesto mientras organiza los cambios más estructurales.
- Primeros días: levantar un inventario de qué datos de pacientes se guardan, dónde y quién tiene acceso.
- Primeros días: revisar y actualizar el aviso de privacidad para que refleje las finalidades reales del tratamiento.
- Primeros días: segmentar los formularios de consentimiento por finalidad, separando facturación, telemedicina y recordatorios.
- A 30-60 días: registrar al delegado de protección de datos ante la autoridad correspondiente si el consultorio califica como tratamiento a gran escala.
- A 30-60 días: implementar controles de acceso por rol y revisar los contratos con proveedores que almacenan datos.
- A 60-90 días: completar el registro de actividades de tratamiento y documentar las medidas de seguridad aplicadas.
- A 60-90 días: realizar una simulación de incidente y capacitar al personal sobre el protocolo de respuesta.
| Plazo | Acción prioritaria | Resultado esperado |
|---|---|---|
| Primeros días | Inventario de datos y formularios de consentimiento | Visibilidad completa sobre qué se trata y bajo qué base legal |
| 30-60 días | Registro del DPD y controles de acceso | Cumplimiento del plazo oficial y trazabilidad de accesos |
| 60-90 días | RAT completo y simulacro de incidente | Evidencia documental lista ante una auditoría de la SPDP |
Los formularios segmentados por finalidad no son un detalle menor: la investigación sobre consentimiento informado en salud señala que los formularios deben distinguir fines como facturación, telemedicina y recordatorios para satisfacer el requisito de especificidad que exige la LOPDP.
Herramientas prácticas para organizar expedientes clínicos con privacidad
Convertir estos requisitos en práctica diaria pasa por contar con un sistema de gestión para estudios dentales que ya separe la información por profesional. Cada médico puede trabajar en un espacio privado donde los datos de sus pacientes no se mezclan con los de otros profesionales, lo que facilita el control de acceso por rol que exige la guía de protección desde el diseño de la SPDP.
La plataforma puede incluir funciones como lectura OCR para extraer texto de documentos clínicos, almacenamiento de archivos y un directorio de búsqueda rápida por nombre o cédula. Ampliamos estas prácticas en nuestra guía sobre historia clínica electrónica y en el artículo sobre consentimiento informado digital.
Lo que un consultorio no debería posponer
Antes de invertir en digitalizar cada proceso, conviene resolver primero quién puede acceder a cada dato y bajo qué consentimiento específico se recogió. Un sistema sofisticado sobre una base de consentimiento débil no protege a nadie, solo organiza mejor el riesgo.
La protección desde el diseño no es un capítulo aparte: es el criterio que debería guiar cualquier cambio tecnológico, grande o pequeño, que un consultorio decida adoptar. Empezar con un inventario simple y un plan de 90 días rinde más que esperar a tener el sistema perfecto.
— MadScientist
Gestiona tus expedientes con privacidad real desde el primer paciente
Ofrecemos un espacio de trabajo donde cada médico puede mantener sus propios pacientes separados de cualquier otro profesional, con búsqueda rápida y funciones para facilitar la gestión de documentos.
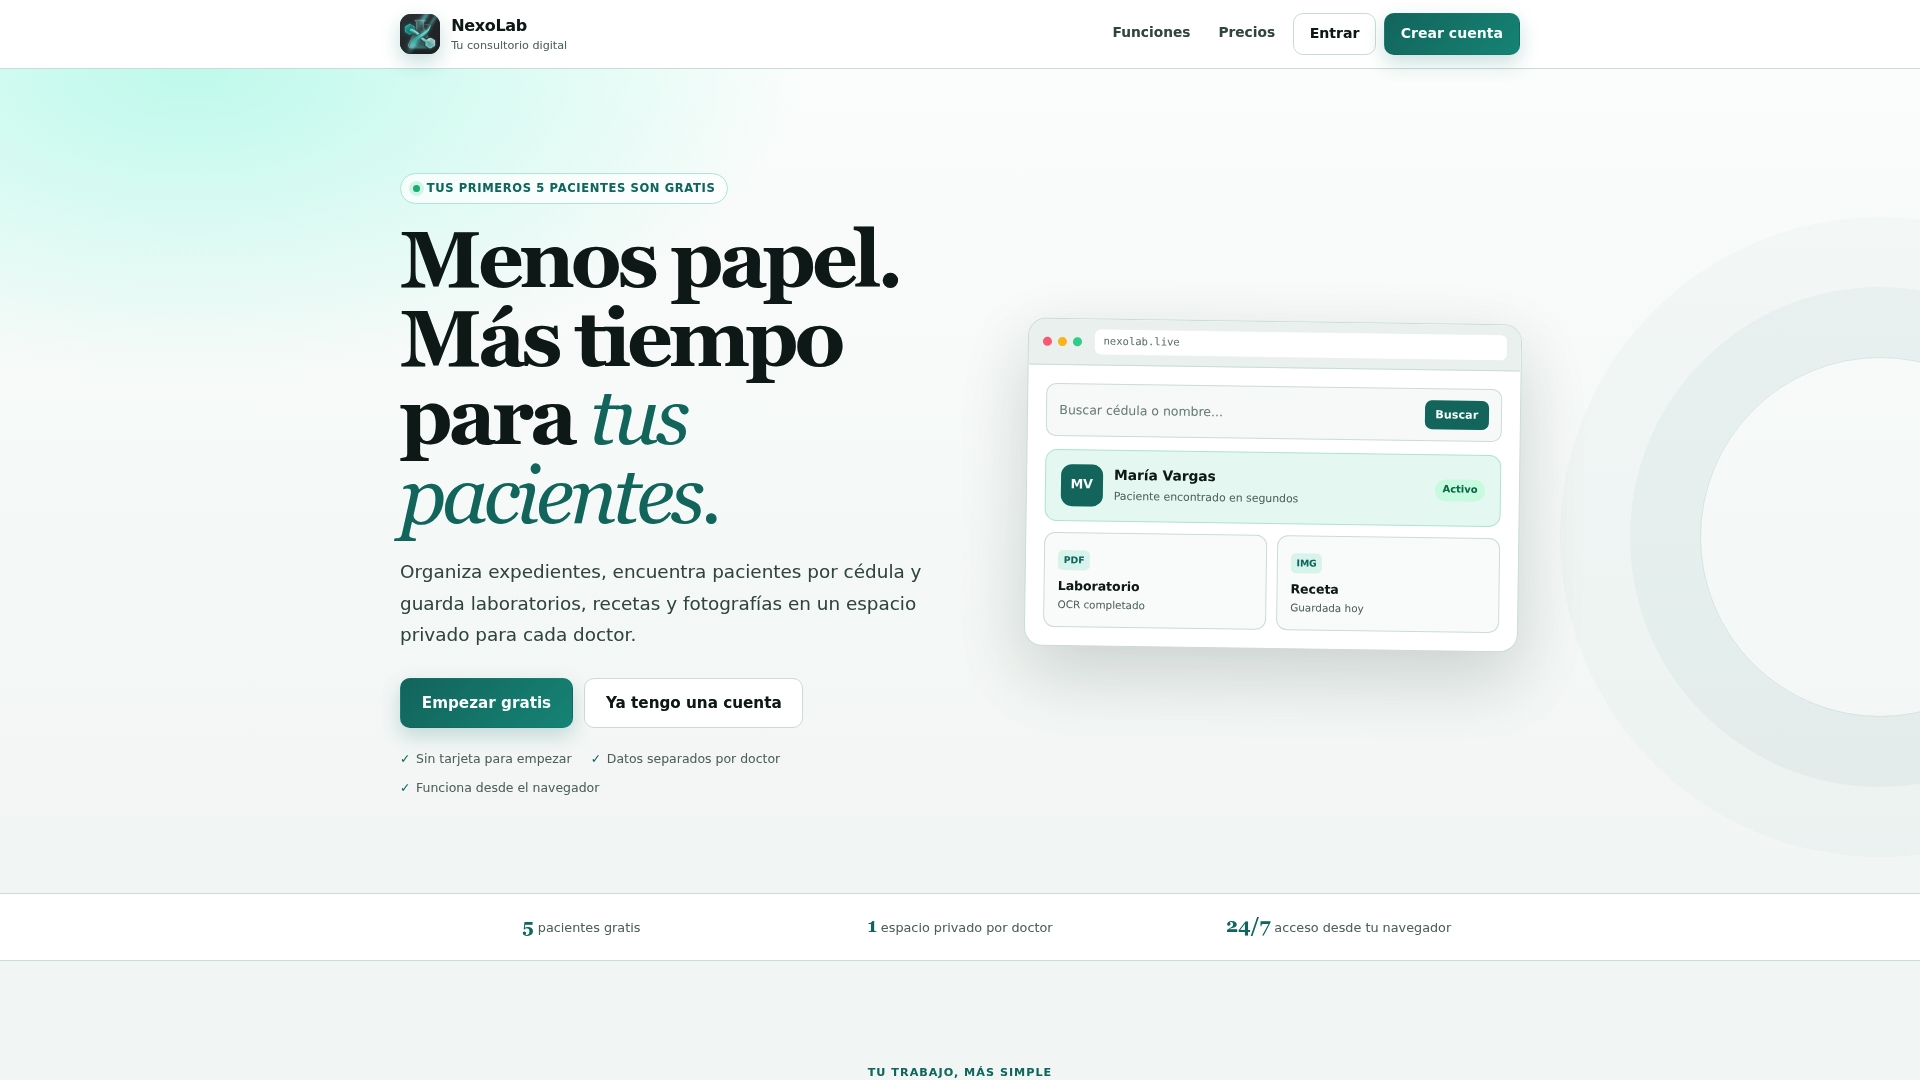
Puedes comenzar con un plan gratuito limitado a cinco pacientes y optar por planes de suscripción para manejar pacientes ilimitados. Para detalles sobre precios y opciones, consulta el sitio oficial. Conoce los planes y empieza a organizar tu consultorio en Nexolab.
Preguntas frecuentes
¿Qué es la LOPDP y cómo afecta al sector salud en Ecuador?
La LOPDP es la ley que regula el tratamiento de datos personales en Ecuador, y clasifica los datos de salud como datos sensibles que requieren bases legales reforzadas. Esto obliga a clínicas y consultorios a justificar cada tratamiento y a aplicar medidas técnicas específicas de protección.
¿Quién debe registrar un delegado de protección de datos?
Solo las entidades que realizan tratamiento a gran escala de datos sensibles, como hospitales o redes de clínicas, deben designar y registrar un delegado ante la SPDP entre el 1 de noviembre y el 31 de diciembre de 2025. Un consultorio individual con pocos pacientes no suele calificar bajo este umbral.
¿Puede un paciente pedir una copia digital de su historia clínica?
Sí, el paciente tiene derecho a recibir copia de su historia clínica en formato escrito o digital, según respalda el compendio normativo citado por la Defensoría del Pueblo. El responsable del tratamiento debe entregarla sin condicionamientos injustificados una vez verificada la identidad del solicitante.
¿Qué pasa si una clínica no notifica una brecha de seguridad?
No notificar una brecha que comprometa datos sensibles de pacientes expone a la entidad a sanción, ya que la SPDP actúa como autoridad de control con potestad sancionadora sobre este tipo de incidentes. La notificación oportuna, junto con evidencia de las medidas de contención aplicadas, reduce el riesgo frente a una auditoría posterior.
¿NexoLab ayuda a cumplir con la protección de datos en salud?
Se ofrecen espacios privados por médico para que los datos de pacientes no se mezclen entre profesionales, junto con búsqueda rápida y almacenamiento organizado de documentos clínicos. Esto facilita aplicar controles de acceso coherentes con el principio de protección desde el diseño que exige la normativa ecuatoriana.
Fuentes
- Reglamento para el Nombramiento y Ejercicio de los Delegados de Protección de Datos Personales (SPDP)
- Documentos de referencia sobre LOPDP y Ley de Salud (Defensoría / compendio)
- Normativa general sobre tratamiento de datos personales a gran escala (SPDP)
- Acuerdo Ministerial 5216 - Reglamento de información confidencial en el SNS