HIPAA en consultorios pequeños: qué exige la ley y por dónde empezar
Sí: si su consultorio crea, recibe, mantiene o transmite información de salud protegida (PHI) de forma electrónica, HIPAA le aplica, sin importar si tiene dos empleados o veinte. La prioridad inmediata es documentar una evaluación de riesgos, firmar acuerdos de socio comercial (BAA) con cada proveedor que toque esos datos, activar cifrado y control de acceso, y designar por escrito a un responsable de cumplimiento. Nada de esto exige un departamento de tecnología: exige orden y constancia.
En resumen:
- La evaluación de riesgos y la firma de acuerdos de socio comercial son pasos esenciales y obligatorios para cualquier consultorio que maneje PHI, independientemente de su tamaño.
- Los controles técnicos mínimos incluyen cifrado de datos, autenticación multifactor y registros de auditoría, que deben aplicarse en todos los sistemas que procesan información de salud.
- La gestión y supervisión de proveedores mediante acuerdos y evidencias anuales de seguridad ayuda a reducir el riesgo de brechas y sanciones por incumplimiento.
- En caso de brecha, es obligatorio actuar rápidamente: desconectar, preservar evidencia, notificar a afectados y registrar todo el proceso en un plazo máximo de 60 días.
- El cumplimiento HIPAA requiere de un proceso continuo y documentado, donde cada política y evaluación de riesgos se debe mantener actualizado y ser parte de la organización del consultorio.
Tabla de contenidos
- Quién debe cumplir HIPAA en consultorios y cuáles son sus reglas esenciales
- Qué exige la regla de seguridad de HIPAA en consultorios pequeños
- Acuerdos de socio comercial: qué pedir a sus proveedores y cómo vigilarlos
- Cómo responder a una brecha de datos: pasos y plazos que debe conocer
- Plan de 30/90/180 días y cómo una plataforma de gestión reduce la carga
- Por qué el cumplimiento es un proceso, no una certificación
- Cómo Nexolab facilita el cumplimiento diario en consultorios pequeños
- Fuentes
Quién debe cumplir HIPAA en consultorios y cuáles son sus reglas esenciales
El tamaño del consultorio no es una excusa legal. La normativa de cumplimiento HIPAA en salud distingue entre «entidades cubiertas» (médicos, clínicas, aseguradoras, cámaras de compensación) y «socios comerciales» (cualquier proveedor externo que procese PHI en su nombre: facturación, almacenamiento en la nube, laboratorios de análisis). Ambos tipos de actores tienen obligaciones, aunque de alcance distinto.
La PHI incluye nombre, historial clínico, diagnósticos, números de identificación, imágenes médicas y cualquier dato que pueda vincular una condición de salud a una persona identificable. Basta con guardar una receta escaneada con el nombre del paciente para que ese archivo entre en el radar de la ley.
El marco regulatorio se sostiene sobre cuatro pilares:
- Regla de Privacidad: define qué usos y divulgaciones de PHI son legítimos, y qué derechos tiene el paciente sobre su propio expediente (acceso, corrección, copia).
- Regla de Seguridad: exige salvaguardas administrativas, físicas y técnicas concretas para proteger la PHI electrónica, además de una evaluación de riesgos periódica.
- Regla de Notificación de Brechas: obliga a informar a los afectados, al HHS y en ciertos casos a los medios, cuando ocurre una exposición de datos sin proteger.
- Regla Ómnibus: amplió las obligaciones directas de los socios comerciales y endureció las sanciones, cerrando vacíos que antes dejaban a proveedores externos fuera del radar.
La Oficina de Derechos Civiles (OCR), dependiente del HHS, es quien investiga denuncias, audita prácticas y aplica sanciones. Las multas se calculan por nivel de negligencia y pueden ir desde unos pocos miles de dólares por infracción hasta cifras de seis dígitos anuales cuando existe patrón de descuido demostrado. Para un consultorio pequeño, el daño reputacional de una brecha filtrada suele pesar tanto como la multa misma: los pacientes no vuelven a confiar fácilmente en quien perdió su historial médico.
Qué exige la regla de seguridad de HIPAA en consultorios pequeños
La Regla de Seguridad no pide tecnología de nivel hospitalario. Pide controles razonables y documentados, proporcionales al tamaño y al riesgo real del consultorio.
Cómo hacer una evaluación de riesgos con recursos limitados:
- Liste todos los sistemas que tocan PHI: software de historial clínico, correo electrónico, backups, laptops, móviles del personal.
- Identifique amenazas plausibles para cada sistema: robo de dispositivo, acceso no autorizado, pérdida de contraseña, fallo de backup.
- Estime probabilidad e impacto de cada escenario y anote controles compensatorios ya existentes.
- Priorice remediaciones con fecha límite y responsable asignado, no como lista de buenas intenciones.
- Repita el ejercicio al menos una vez al año, o antes si cambia de proveedor, software o local.
Este ejercicio, por sí solo, suele ser el primer documento que un auditor pide ver. Su ausencia es una de las causas más comunes de sanción, incluso cuando no hubo brecha real.
En cuanto a controles técnicos, cuatro son innegociables en la práctica: cifrado de datos en tránsito y en reposo, autenticación multifactor (MFA) para acceder al sistema de gestión, cierre automático de sesiones inactivas, y un registro de auditoría que muestre quién accedió a qué expediente y cuándo. Las preguntas frecuentes técnicas de la Regla de Seguridad califican algunas de estas medidas como «direccionables» en lugar de obligatorias, pero las enmiendas propuestas recientemente apuntan a volver el cifrado y la MFA requisitos de facto. Tratarlos hoy como estándar mínimo evita una reforma costosa mañana.
Los controles físicos y administrativos importan igual: expedientes en papel bajo llave, pantallas que no miren hacia la sala de espera, formación anual del personal sobre manejo de PHI, y una política clara sobre uso de dispositivos personales (BYOD). El uso de mensajería no segura y dispositivos personales sin cifrar es, en la práctica, una de las causas más repetidas de incidentes en consultorios pequeños.
Consejo profesional: Antes de comprar cualquier herramienta nueva, pregúntese si reduce o aumenta el número de lugares donde vive la PHI. Cada sistema adicional es una superficie más que proteger y auditar.
Acuerdos de socio comercial: qué pedir a sus proveedores y cómo vigilarlos
Todo proveedor que procese, almacene o transmita PHI en su nombre necesita un acuerdo de socio comercial (BAA) firmado antes de tocar un solo dato. Esto incluye al proveedor de facturación, al servicio de almacenamiento en la nube, al laboratorio externo y, en muchos casos, a la plataforma de gestión del consultorio.
Un BAA sólido debe especificar, como mínimo:
- Los usos y divulgaciones permitidos de la PHI por parte del proveedor.
- Las salvaguardas técnicas y administrativas que el proveedor se compromete a mantener.
- El plazo y el procedimiento para notificar al consultorio en caso de brecha detectada en sus sistemas.
- Las condiciones de devolución o destrucción de los datos al finalizar la relación contractual.
- La responsabilidad del proveedor ante subcontratistas que también toquen esa información.
Firmar un BAA no traslada su responsabilidad legal. Sigue siendo el consultorio quien responde ante el HHS si un proveedor mal seleccionado sufre una brecha, aunque el contrato permita luego reclamar daños contractuales a ese proveedor. Por eso conviene tratar el BAA como el punto de partida de la supervisión, no como el final.
En la práctica, auditar proveedores no requiere una consultoría externa: basta con pedir anualmente evidencia de sus propias evaluaciones de seguridad, revisar si tuvieron incidentes reportables, y confirmar que el BAA sigue vigente y actualizado si cambiaron de servicio. Guardar esa correspondencia con fecha es, de nuevo, lo que un auditor de la OCR pedirá ver primero.
Cómo responder a una brecha de datos: pasos y plazos que debe conocer
Una brecha no gestionada bien empeora con cada hora que pasa sin documentación. El procedimiento tiene un orden claro y un reloj que empieza a correr desde el momento del descubrimiento, no desde el momento en que ocurrió el incidente.
- Contenga el acceso: desconecte el sistema afectado, cambie credenciales comprometidas y revoque accesos sospechosos de inmediato.
- Preserve la evidencia: guarde registros de acceso, correos y capturas antes de que se sobrescriban o eliminen.
- Evalúe el alcance: determine cuántos registros de pacientes se vieron afectados y qué tipo de PHI quedó expuesta.
- Notifique a los individuos afectados por escrito, explicando qué ocurrió y qué medidas está tomando.
- Notifique al HHS a través del portal oficial de la OCR, con el detalle exigido por el tipo y volumen de la brecha.
- Documente todo el proceso, desde el hallazgo inicial hasta la corrección aplicada.
El plazo es fijo: la notificación a individuos y al HHS debe ocurrir dentro de los 60 días posteriores al descubrimiento del incidente, sin excepción por tamaño de consultorio. Cuando la brecha afecta a más de 500 personas, también debe informarse a los medios locales de la zona afectada.
El detalle que casi nadie documenta: la investigación interna y las medidas correctivas aplicadas tras la brecha deben quedar por escrito, con fecha y responsable. Ese expediente es exactamente lo que la OCR revisa para decidir si hubo negligencia o simple mala suerte, y esa diferencia cambia el monto de cualquier sanción.
Plan de 30/90/180 días y cómo una plataforma de gestión reduce la carga
El cumplimiento se construye por etapas, no de un día para otro. Una secuencia realista para un consultorio pequeño se ve así:
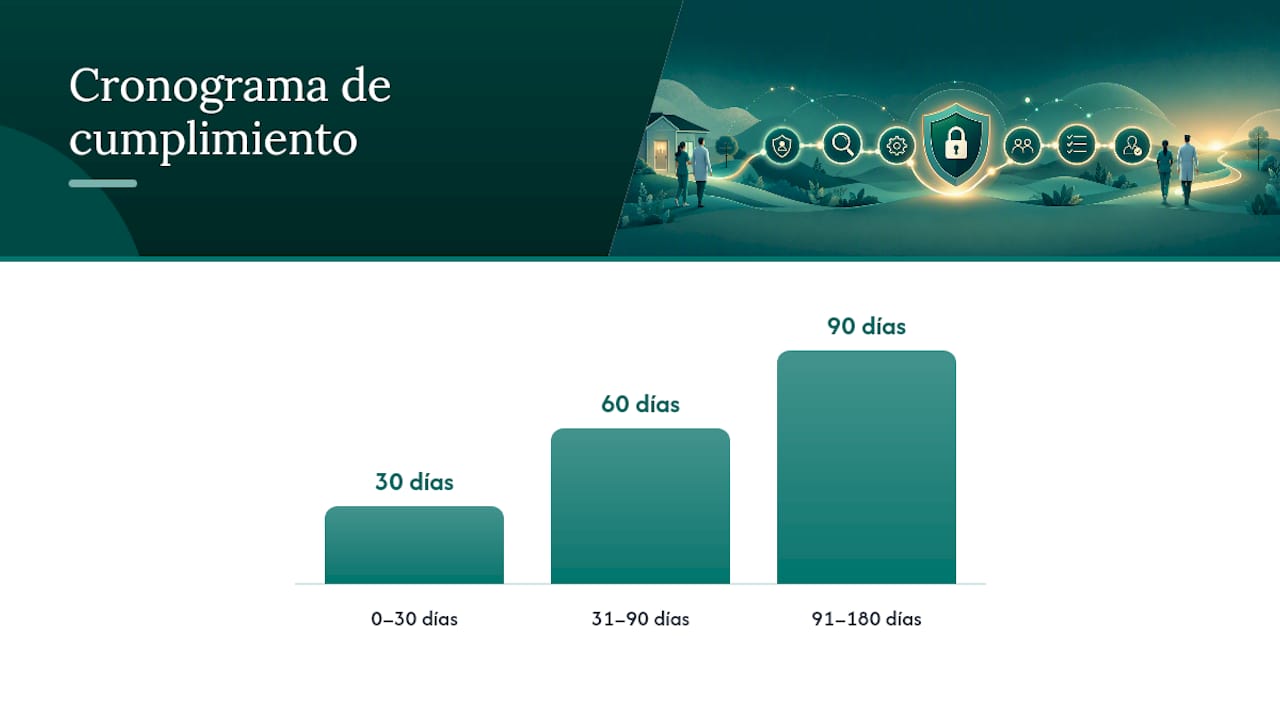
- Primeros 30 días: designe por escrito a un responsable de cumplimiento (suele ser el administrador o el propio médico), inventaríe dónde vive la PHI, y firme o revise los BAA de proveedores activos.
- Días 31 a 90: ejecute la evaluación de riesgos formal, active cifrado y MFA en todos los sistemas que tocan PHI, y capacite al personal sobre manejo de expedientes y respuesta ante incidentes.
- Días 91 a 180: implemente registros de auditoría revisables, ensaye un simulacro de respuesta a brechas, y programe la primera revisión anual de proveedores y políticas.
Una plataforma de gestión de consultorios bien diseñada no reemplaza estos pasos, pero reduce buena parte de la carga técnica y documental que los hace tediosos. Nexolab, por ejemplo, crea un espacio privado independiente por cada médico, de modo que los expedientes de un profesional nunca se mezclan con los de otro dentro de la misma cuenta. El registro de accesos y la organización centralizada de archivos, recetas e informes facilita mostrar exactamente el tipo de rastro documental que un auditor de la OCR pide ver.
Consejo profesional: Guarde cada política, cada capacitación y cada evaluación de riesgos con fecha y firma digital desde el primer día. El expediente de cumplimiento vale tanto como el expediente clínico.
Para profundizar en la organización documental de un consultorio, el blog de Nexolab reúne guías prácticas sobre gestión de pacientes y detección temprana de riesgos.
Por qué el cumplimiento es un proceso, no una certificación
No existe un «certificado HIPAA» que se obtenga una vez y quede resuelto para siempre. Quien vende esa idea está vendiendo tranquilidad falsa. El cumplimiento se demuestra con evidencia acumulada: políticas escritas, capacitaciones registradas, evaluaciones de riesgo repetidas, BAAs vigentes.
El error más común en consultorios pequeños no es la falta de voluntad, es la falta de calendario. Se hace una evaluación de riesgos al abrir el consultorio y nunca se repite. Se usa WhatsApp personal para enviar resultados «porque es más rápido». Se confía en que el proveedor de la nube «seguro ya tiene todo eso resuelto» sin pedir jamás su BAA actualizado.
La recomendación es simple: designe un responsable, calendarice revisiones trimestrales o semestrales, y trate cada documento de cumplimiento como parte del expediente operativo del consultorio, no como papeleo aparte.
— MadScientist
Cómo Nexolab facilita el cumplimiento diario en consultorios pequeños
Nexolab funciona como el archivo central de un consultorio que necesita orden sin contratar a un equipo de tecnología. Cada médico opera dentro de su propio espacio privado, así que los expedientes de un profesional nunca se cruzan con los de otro colega que use la misma cuenta institucional, algo que muchos gestores genéricos no garantizan.
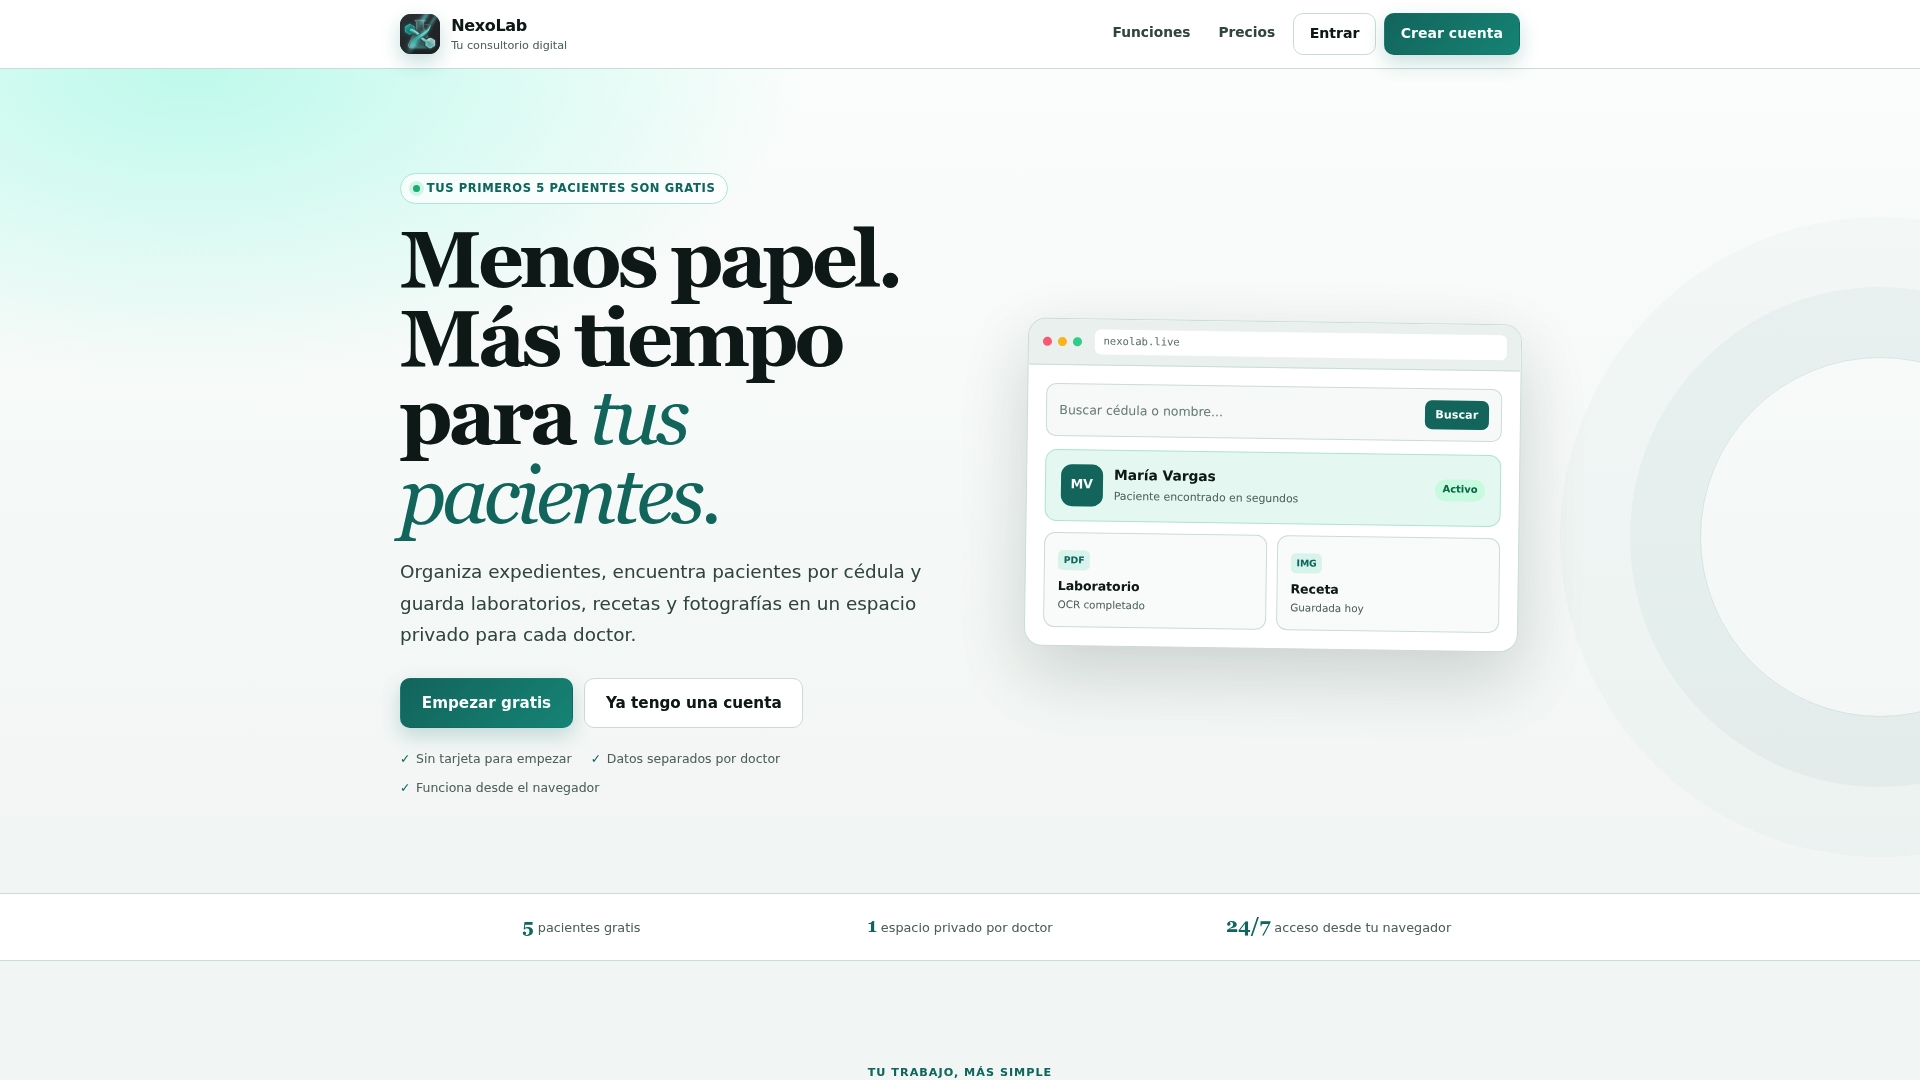
La plataforma permite registrar un número limitado de pacientes de forma gratuita, con funciones como búsqueda por nombre o cédula, historial de consultas y antecedentes centralizados. El almacenamiento de archivos y el reconocimiento óptico de texto (OCR) para extraer datos de documentos escaneados ayuda a evitar el amontonamiento de papel que suele complicar cualquier auditoría de seguridad. Cuando el consultorio crece más allá de un número limitado de pacientes, las opciones de suscripción habilitan la gestión de pacientes ilimitados sin perder la separación de espacios por médico.
Si su consultorio todavía organiza expedientes en carpetas físicas o en hojas de cálculo sueltas, el primer paso realista es probar un sistema pensado para esa transición. Puede crear su espacio privado en Nexolab y empezar a centralizar sus primeros expedientes hoy mismo, sin compromiso de pago.