Cómo compartir archivos médicos seguro sin exponer al paciente ni al consultorio
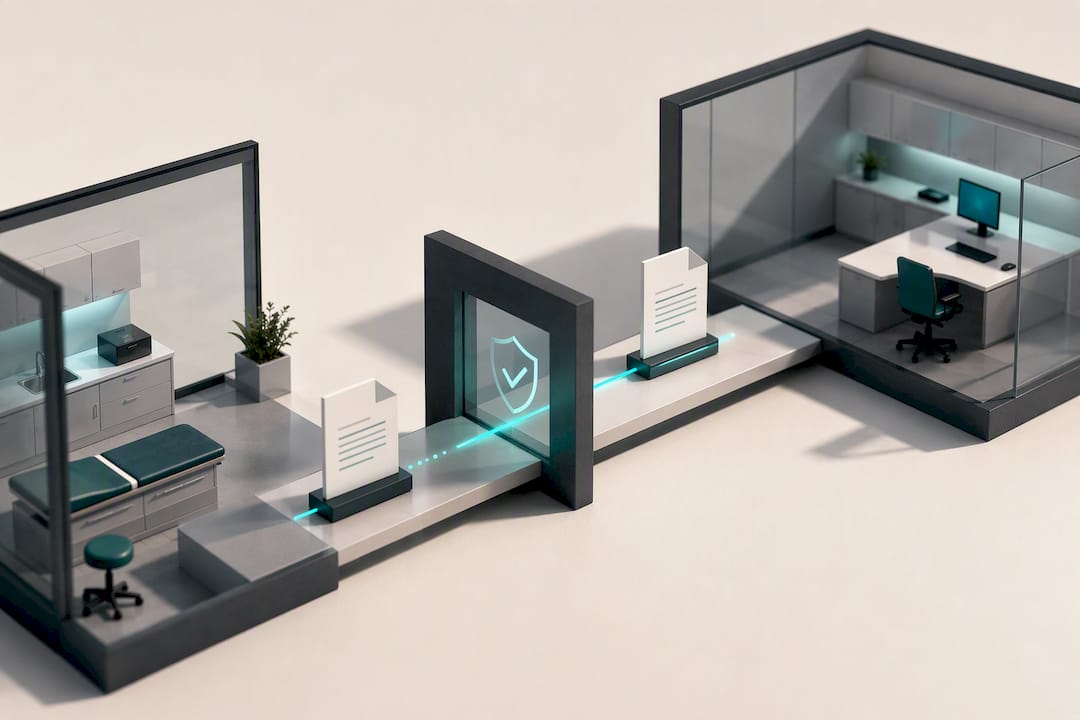
Use un flujo cifrado (AES-256 en reposo y TLS 1.2 o superior en tránsito), respaldado por un contrato de encargado de tratamiento (DPA) y controles de acceso con registro de auditoría. Esa combinación, junto con enlaces temporales protegidos por contraseña para archivos grandes, es la forma más segura de compartir archivos médicos. Plataformas integradas para consultorios como NexoLab ya incorporan varios de estos controles y ofrecen una prueba gratuita.
En resumen:
- La protección de datos médicos requiere cifrado AES-256 en reposo y TLS 1.2 o superior en tránsito, además de un contrato de encargado de tratamiento y control de accesos con registro de auditoría.
- El envío de archivos voluminosos como DICOM o resonancias debe hacerse mediante plataformas que soporten TLS, cifrado en reposo y verificación con checksum, evitando correos electrónicos y haciendo uso de SFTP, VPN o servicios con enlaces temporales.
- La ley exige un DPA que detalle responsabilidades, ubicaciones de almacenamiento, políticas de retención y procedimientos para notificar brechas, junto con registros de acceso para garantizar cumplimiento.
- La gestión segura y compartición de historias clínicas y archivos deben integrarse en un sistema único para reducir puntos de fuga y facilitar auditorías, preferentemente en plataformas que combinen almacenamiento y acceso controlado.
- NexoLab ofrece un espacio privado para gestionar y compartir expedientes médicos, con prueba gratuita para hasta cinco pacientes, asegurando que los datos no se mezclen entre profesionales ni dentro de la misma clínica.
Tabla de contenidos
- Qué datos y archivos médicos necesitan protección especial
- Medidas técnicas imprescindibles para compartir archivos médicos con seguridad
- Cómo transferir archivos médicos voluminosos como DICOM o resonancias
- Qué exige la ley a un consultorio que comparte historiales
- Prácticas operativas que reducen el riesgo humano al compartir historiales
- Lista de verificación para evaluar un proveedor de compartición segura
- Por qué la gestión clínica y la compartición segura deben ir juntas
- NexoLab: un espacio privado para gestionar y compartir expedientes sin fricción
- Fuentes
- Preguntas frecuentes
Qué datos y archivos médicos necesitan protección especial
No todos los documentos de un expediente clínico tienen el mismo nivel de riesgo, pero casi todos combinan varios tipos de información sensible a la vez.
- Historiales y notas clínicas: contienen diagnósticos, antecedentes y tratamientos que identifican directamente al paciente.
- Imágenes DICOM (radiología, tomografías, resonancias): pesan varios gigabytes y suelen incluir metadatos con nombre, fecha de nacimiento y número de identificación.
- Fotos clínicas: heridas, lesiones dermatológicas o procedimientos, con alto valor probatorio y alto riesgo si se filtran.
- Resultados de laboratorio: datos genéticos o serológicos que pueden revelar condiciones estigmatizantes.
- Recetas e informes de interconsulta: circulan entre varios profesionales, lo que multiplica los puntos de fuga.
El riesgo real no está solo en el contenido visible. Los metadatos ocultos de un archivo DICOM o de una foto (coordenadas GPS, identificador del dispositivo, nombre del paciente incrustado en el encabezado) pueden permitir la reidentificación aunque el archivo se anonimice superficialmente. A eso se suma el riesgo de integridad: un archivo alterado en tránsito puede llevar a un diagnóstico erróneo. Esto es crítico en casos de segunda opinión, teleconsulta o envío de referencias entre especialistas, donde la decisión clínica depende de que la imagen llegue intacta y completa.
Medidas técnicas imprescindibles para compartir archivos médicos con seguridad
La base técnica se construye en dos capas: proteger el dato mientras viaja y protegerlo mientras descansa en un servidor.
- Cifrado en tránsito: TLS 1.2 o superior en cada transferencia, sin excepciones, incluidas las descargas desde enlaces compartidos.
- Cifrado en reposo: AES-256 bits, considerado un estándar global de confianza para proteger información sanitaria almacenada, según NIST.
- Autenticación fuerte: verificación en dos pasos (MFA) como mínimo, y control de acceso basado en roles (RBAC) para que cada usuario vea solo lo que necesita.
- Inicio de sesión único (SSO/SAML) cuando la organización maneja varios sistemas y quiere centralizar accesos.
- Gestión de claves y verificación de integridad: rotación periódica de claves de cifrado y comprobaciones mediante hashes o checksums al recibir el archivo.
- Registros de auditoría: cada apertura, descarga o modificación debe quedar trazada con usuario, fecha y hora.
Consejo profesional: Active alertas automáticas cuando un mismo usuario descargue un volumen inusual de expedientes en poco tiempo. Es la señal más temprana de una cuenta comprometida.
Un dato que suele sorprender: las organizaciones que priorizan proveedores certificados esperan niveles de disponibilidad del 99,95 %, un estándar habitual en soluciones de almacenamiento sanitario según Planbe. Sin esa fiabilidad, ni el mejor cifrado sirve si el sistema cae justo cuando se necesita el historial.
Cómo transferir archivos médicos voluminosos como DICOM o resonancias
El correo electrónico falla en dos frentes con estos archivos: la mayoría de los proveedores limita el tamaño de los adjuntos muy por debajo de los gigabytes que ocupa un estudio de resonancia, y los mensajes suelen quedar sin cifrar en servidores intermedios, por lo que es fundamental usar plataformas que sécurisent vos rendez-vous para proteger los datos durante su envío y almacenamiento. La Agencia Española de Protección de Datos advierte explícitamente que transmitir información sanitaria por correo sin medidas adecuadas debe evitarse.
Las alternativas reales son estas:
- SFTP o VPN corporativa, para transferencias punto a punto dentro de una red controlada.
- Servicios de transferencia segura con enlace temporal, protegidos por contraseña y con caducidad automática tras un número limitado de descargas.
- Integración directa con PACS mediante protocolos HL7 o FHIR, cuando el volumen de imágenes es constante y el consultorio trabaja con radiología de forma habitual.
- Almacenamiento compatible con S3 para archivar y compartir estudios grandes sin depender de adjuntos.
Los servicios que cumplen estos estándares admiten formatos como DICOM, JPEG2000 y TIFF, cifran en tránsito con TLS y verifican la integridad del archivo con un checksum al finalizar la descarga, según describe Filemail. Comprimir antes de enviar reduce tiempos, pero nunca debe sustituir la verificación de integridad posterior.
Qué exige la ley a un consultorio que comparte historiales
La parte contractual pesa tanto como la técnica. Un proveedor con cifrado perfecto pero sin cláusulas claras sigue dejando expuesto al consultorio.
- Contrato de encargado de tratamiento (DPA): debe detallar qué subencargados intervienen, qué medidas técnicas y organizativas aplican, y quién responde ante un fallo.
- Soberanía del dato: dónde se alojan físicamente los archivos afecta directamente a qué ley protege (o no) al paciente.
- Política de retención documentada: plazos de conservación por tipo de documento y un proceso de eliminación irreversible, no solo un botón de “borrar”.
- Notificación de brechas: procedimientos y plazos definidos para avisar a pacientes y autoridades si algo falla.
- Registro de acceso: la prueba más sólida de cumplimiento ante una inspección es poder mostrar quién accedió a qué expediente y cuándo.
La configuración incorrecta del software o la ausencia de un DPA puede derivar en sanciones bajo la Ley Orgánica de Protección de Datos Personales.
Consejo profesional: Pida al proveedor una copia real del DPA antes de firmar, no un resumen comercial. Si no puede mostrarlo en la primera reunión, es una señal de alerta.
Prácticas operativas que reducen el riesgo humano al compartir historiales
La tecnología falla menos que las personas. La mayoría de las filtraciones de datos médicos empieza con un permiso mal configurado o un empleado que no sabía que no debía reenviar un archivo por una aplicación de mensajería personal.
- Registrar el consentimiento del paciente antes de compartir su expediente con otro profesional, incluso en referencias urgentes.
- Aplicar mínimo privilegio: cada persona accede solo a lo que su función requiere, y esos permisos se revisan cada trimestre.
- Definir un procedimiento de respuesta a incidentes con pasos claros: contención, notificación, análisis y corrección.
- Hacer copias de seguridad periódicas en una ubicación distinta al servidor principal.
- Entrenar al personal con simulacros (table top exercises) que repasen qué hacer ante un correo de suplantación o un dispositivo perdido.
La evaluación de riesgos en soluciones en la nube debe incluir también portabilidad e interoperabilidad, no solo cifrado, según señala un estudio revisado en PMC.
| Práctica | Frecuencia recomendada | Responsable |
|---|---|---|
| Revisión de permisos de acceso | Trimestral | Administrador del sistema |
| Simulacro de respuesta a incidentes | Semestral | Equipo clínico y técnico |
| Copia de seguridad completa | Diaria o semanal | Proveedor o TI interno |
| Renovación de consentimientos | Por cada nuevo caso compartido | Personal clínico |
Lista de verificación para evaluar un proveedor de compartición segura
Antes de firmar con cualquier plataforma, revise estos puntos en la demo o en la propuesta escrita:
- Cifrado AES-256 en reposo y TLS 1.2+ confirmado por escrito, no solo mencionado en el marketing.
- DPA disponible para revisión, con subencargados listados explícitamente.
- Registros de auditoría accesibles y exportables para el propio consultorio.
- Política de retención y eliminación documentada, no dejada “a criterio del sistema”.
- Localización de los servidores especificada, no ambigua.
- Soporte real para DICOM o FHIR si el consultorio maneja imágenes o se integra con otros sistemas.
Si el proveedor evade preguntas sobre dónde se alojan los datos o no puede mostrar un registro de acceso en vivo durante la demo, esa es la señal de alerta que debería frenar la contratación.
Por qué la gestión clínica y la compartición segura deben ir juntas
Separar el expediente clínico de la herramienta de compartición duplica el riesgo: cada sistema añade su propio punto de fuga. Integrar ambos en un solo espacio privado por profesional, con registros de auditoría y control de acceso desde el mismo lugar donde se guarda la historia clínica, reduce esa superficie de ataque. El reto pendiente del sector no es el cifrado (ya resuelto), sino que cada consultorio pequeño pueda exigir estos estándares sin un departamento de TI dedicado.
— MadScientist
NexoLab: un espacio privado para gestionar y compartir expedientes sin fricción
NexoLab crea un espacio 100 % privado por médico, así que los datos de sus pacientes nunca se mezclan con los de otro profesional, ni siquiera dentro de la misma clínica.
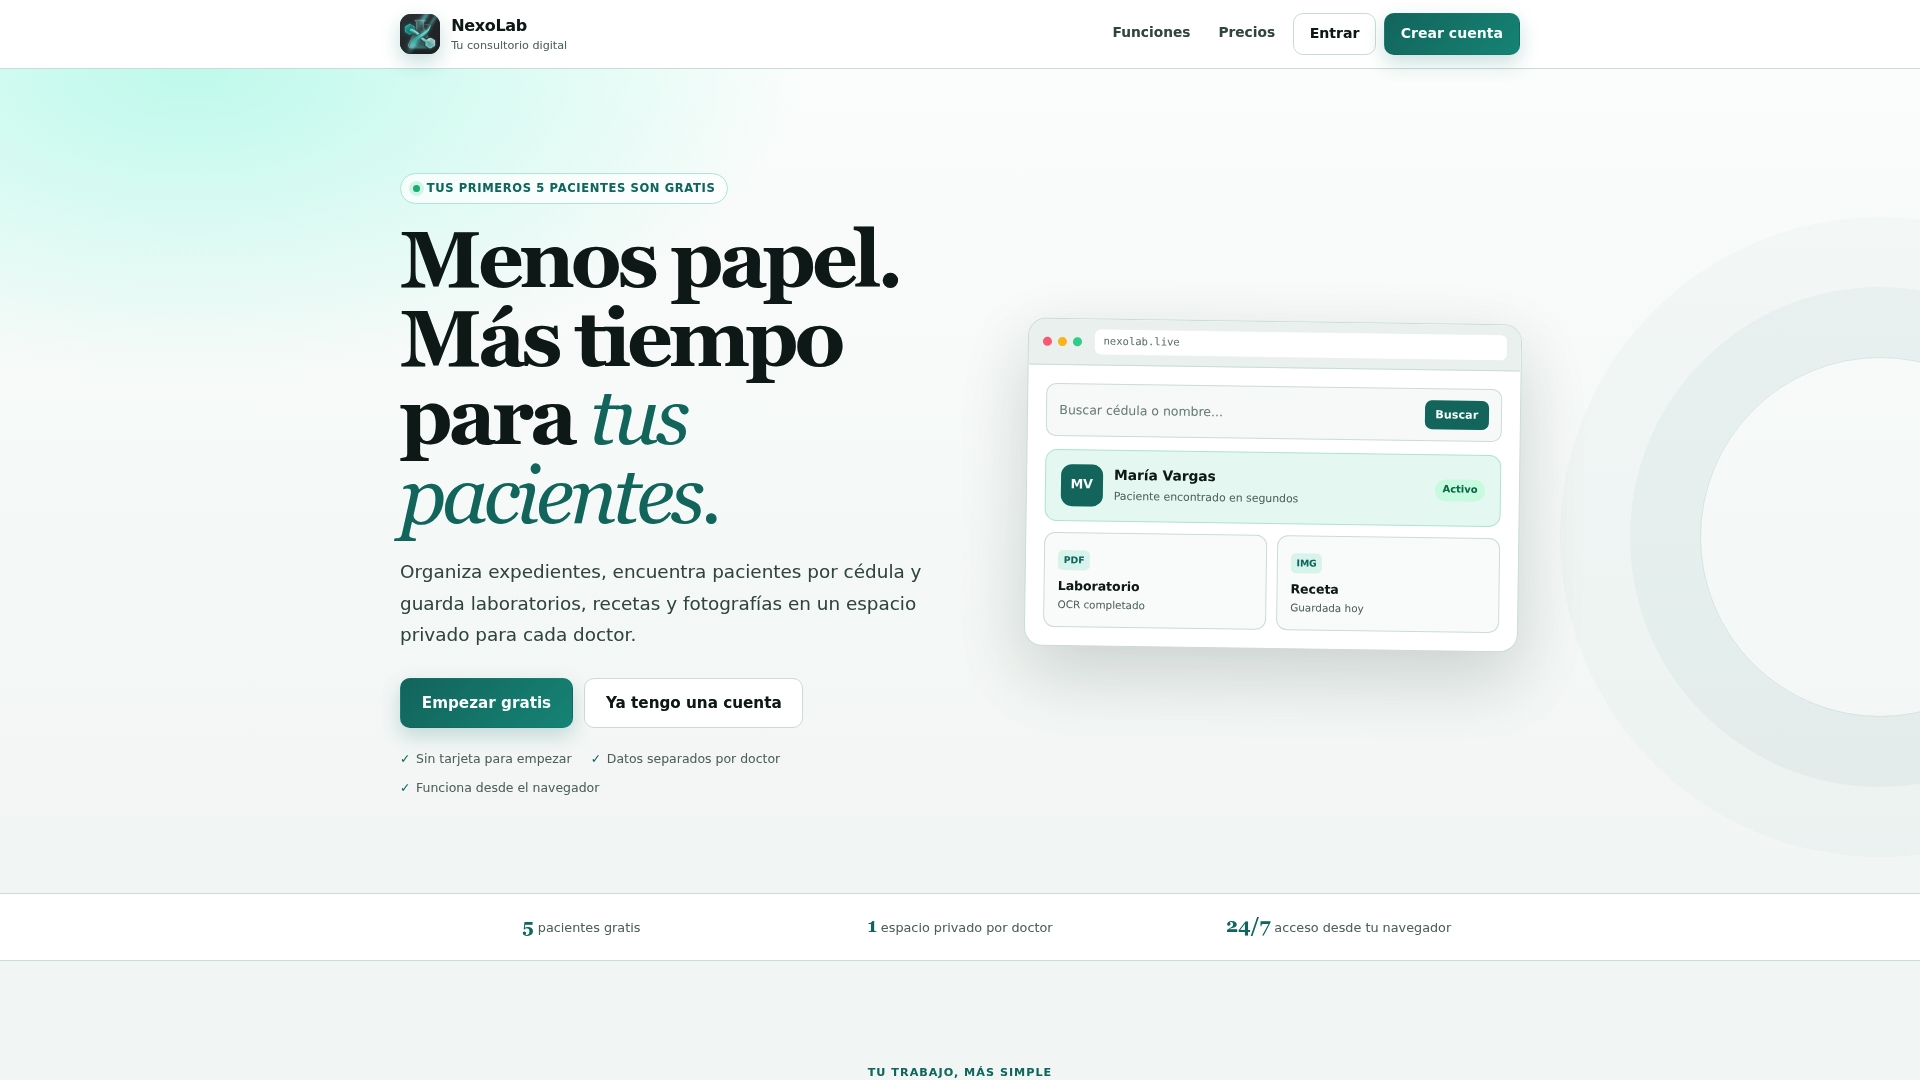
La plataforma organiza historiales, recetas, informes de laboratorio y fotos clínicas en un solo lugar, con lectura por OCR para digitalizar documentos escaneados y un directorio de búsqueda por nombre o cédula que evita perder tiempo entre carpetas. Puede empezar gratis con hasta cinco pacientes y comprobar cómo funciona el flujo de almacenamiento y organización antes de decidir nada. Si su consultorio crece, existen planes de pago mensual y anual que permiten manejar pacientes de forma ilimitada. Consulte la página de precios para detalles actuales. Cree su cuenta gratuita en NexoLab y pruebe el flujo con sus propios archivos antes de decidir si necesita el plan de pago.
Fuentes
- Planbe — ISO 27001 for the healthcare industry
- PMC — Cloud adoption in healthcare: risks and considerations
Este artículo es información general y no sustituye el consejo de un médico cualificado. Consulte a un profesional de la salud cualificado sobre su caso particular antes de actuar según este contenido.
Preguntas frecuentes
¿Cuál es la forma más segura de compartir archivos médicos?
La combinación más segura es cifrado AES-256 en reposo junto con TLS 1.2 o superior en tránsito, respaldada por un contrato de encargado de tratamiento y control de acceso por roles. Añadir enlaces temporales con caducidad para archivos grandes cierra la mayoría de los puntos de fuga habituales.
¿Por qué no se debe usar el correo electrónico para enviar historiales?
El correo suele quedar sin cifrar en servidores intermedios y limita el tamaño de los adjuntos, lo que lo hace inviable para imágenes DICOM. La AEPD recomienda directamente evitarlo para datos sanitarios sin medidas adicionales.
¿Qué es un DPA y por qué lo exige la normativa?
Un DPA (contrato de encargado de tratamiento) obliga al proveedor a detallar qué subencargados intervienen y qué medidas de seguridad aplica. Sin él, tanto el consultorio como el paciente quedan sin garantías legales claras ante un fallo.
¿Cómo se comparten de forma segura archivos DICOM de gran tamaño?
Se transfieren mediante servicios que soportan TLS en tránsito, cifrado en reposo y verificación de integridad por checksum, según describe Filemail. La integración con PACS mediante HL7 o FHIR es la opción más estable cuando el volumen es constante.
¿NexoLab permite compartir archivos médicos de forma segura?
NexoLab organiza y almacena archivos como PDFs, fotos clínicas, recetas e informes dentro de un espacio privado por médico, sin mezclar datos entre profesionales. Puede probarse gratis con hasta cinco pacientes en Nexolab antes de pasar a un plan con pacientes ilimitados.