Análisis de riesgos de datos: qué es y cómo aplicarlo
Un análisis de riesgos de datos identifica, valora y prioriza los peligros que pueden afectar la confidencialidad, integridad y disponibilidad de la información. Es necesario siempre que una organización trate datos personales, y se vuelve obligatorio escalar a una evaluación de impacto (EIPD) cuando el tratamiento implica alto riesgo. El resultado esperado no es un documento teórico, sino un plan de controles proporcional, justificado y verificable ante cualquier autoridad de protección de datos.
En resumen:
- La gestión de riesgos en protección de datos requiere un inventario completo de activos y tratamientos, priorizando aquellos con mayor probabilidad e impacto.
- La evaluación debe seguir cinco etapas: establecer el contexto, identificar riesgos, analizar y evaluar, tratar y monitorear, acompañada de entregables verificables.
- La metodología más práctica para pequeñas organizaciones es la guía SPDP vinculada con ISO 27005, adaptada a recursos limitados y procesos sencillos.
- La revisión del análisis de riesgos debe realizarse anualmente, o tras incidentes, cambios en proveedores o modificaciones en el tratamiento de datos.
- Es imprescindible documentar las justificaciones y responsables en cada paso para garantizar la defendibilidad ante auditorías y cumplir la normativa.
Tabla de contenidos
- ¿Por qué importa el análisis de riesgos y cómo se conecta con la normativa?
- Las cinco etapas del análisis de riesgos: guía práctica paso a paso
- ¿Qué metodología conviene usar: ISO 27005, NIST, OCTAVE o FAIR?
- ¿Cómo se calcula el nivel de riesgo? Fórmulas y matrices
- Cómo identificar activos, amenazas y vulnerabilidades
- ¿Cómo se trata un riesgo? Mitigar, transferir, evitar o aceptar
- ¿Con qué frecuencia se debe revisar el análisis de riesgos?
- Checklist mínimo y plantilla para empezar un análisis de riesgos
- Cómo aplica un consultorio médico estos principios en la práctica
- Lo que la mayoría de organizaciones hace mal en su primer análisis de riesgos
- NexoLab como parte de tu plan de mitigación de riesgos
- Fuentes
- Preguntas frecuentes
¿Por qué importa el análisis de riesgos y cómo se conecta con la normativa?
La gestión de riesgos no es un ejercicio opcional de buenas intenciones. La Ley Orgánica de Protección de Datos Personales (LOPDP) se fundamenta precisamente en la gestión de riesgos como mecanismo para proteger los derechos de los titulares, y la guía oficial de gestión de riesgos e impacto publicada por la SPDP en 2025 detalla cómo debe estructurarse ese proceso.
Conviene distinguir dos ejercicios que suelen confundirse. El análisis de riesgos evalúa la seguridad de los datos en general: qué puede fallar y qué tan grave sería. La evaluación de impacto (EIPD) es un análisis más profundo, obligatorio cuando el tratamiento presenta un riesgo alto para los derechos y libertades de las personas, por ejemplo al procesar datos de salud a gran escala o realizar perfilamiento sistemático. Un consultorio médico que digitaliza historiales clínicos normalmente necesita ambos: un análisis de riesgos continuo y, dado que trata datos de salud, muy probablemente una EIPD.
El problema más común no es la ausencia de análisis, sino su superficialidad. La misma guía de la SPDP advierte que la gestión de riesgos debe evitar convertirse en una simple lista de chequeo: exige métricas significativas y modelos calibrados por profesionales para ser defendible ante una inspección.
Antes de calcular nada, hace falta saber qué se está protegiendo. Los elementos mínimos que cualquier análisis debe documentar son:
- El registro de actividades de tratamiento, con su finalidad y base legal.
- Las categorías de datos tratadas (identificativos, de salud, financieros).
- Los responsables y encargados de cada tratamiento.
- Los sistemas y proveedores que almacenan o procesan esos datos.
Consejo profesional: Un rationale de una sola línea junto a cada estimación de riesgo (“probabilidad media porque el proveedor cloud reporta 99,9 % de disponibilidad”) vale más ante un auditor que una matriz perfecta sin justificación escrita.
Las cinco etapas del análisis de riesgos: guía práctica paso a paso
La guía de gestión de riesgos e impacto de la SPDP identifica cinco etapas secuenciales, cada una con entregables concretos que un responsable de datos puede auditar.
-
Establecimiento del contexto. Se define el alcance del análisis (¿todo el consultorio o solo el módulo de historiales?), los criterios de valoración (escalas de probabilidad e impacto) y el apetito de riesgo de la organización, es decir, cuánto riesgo está dispuesta a tolerar sin actuar. El entregable mínimo es un documento breve que fije estos tres elementos antes de seguir.
-
Identificación de riesgos. Aquí se construye el inventario de tratamientos y activos: bases de datos de pacientes, servidores, dispositivos móviles, copias en papel, integraciones con laboratorios externos, siguiendo las mejores prácticas de gestión de datos en un gestor de clínicas como se explica en dati dello studio. Cada activo necesita un propietario responsable de su seguridad. Sin este inventario, cualquier valoración posterior carece de fundamento, según señala la consultoría especializada en RGPD al describir el proceso paso a paso.
-
Análisis y evaluación. Se estima la probabilidad de que ocurra cada amenaza y el impacto que tendría sobre la confidencialidad, integridad o disponibilidad de los datos. La evaluación compara ese nivel de riesgo contra los criterios definidos en la etapa uno para decidir qué requiere acción inmediata y qué puede esperar.
-
Tratamiento. Se seleccionan y priorizan los controles: cifrado, control de accesos, cláusulas contractuales con proveedores, pólizas de seguro, o directamente la eliminación de un proceso riesgoso. La priorización debe basarse en el nivel de riesgo calculado, no en la facilidad de implementación.
-
Monitoreo y comunicación. El análisis no termina con el informe. Se define quién recibe los reportes de riesgo, con qué frecuencia se revisan los controles y qué desencadena una revisión extraordinaria, como un incidente de seguridad o un cambio de proveedor tecnológico.
Cada etapa produce un entregable verificable: sin ellos, un auditor externo no puede reconstruir cómo se llegó a las conclusiones del análisis.
¿Qué metodología conviene usar: ISO 27005, NIST, OCTAVE o FAIR?
La elección depende de los recursos disponibles y del nivel de profundidad que exige el contexto, pero conviene conocer las cuatro referencias más citadas en el sector.
ISO/IEC 27005 ofrece directrices metodológicas pensadas para integrarse directamente con ISO 27001, el estándar de sistemas de gestión de seguridad de la información. Su enfoque es iterativo: cubre todo el ciclo, desde el establecimiento del contexto hasta el monitoreo continuo, y admite análisis cualitativo, semicuantitativo o cuantitativo según la madurez de la organización. Es la opción más sólida cuando existe intención de certificarse o cuando ya se trabaja bajo un sistema de gestión formal.
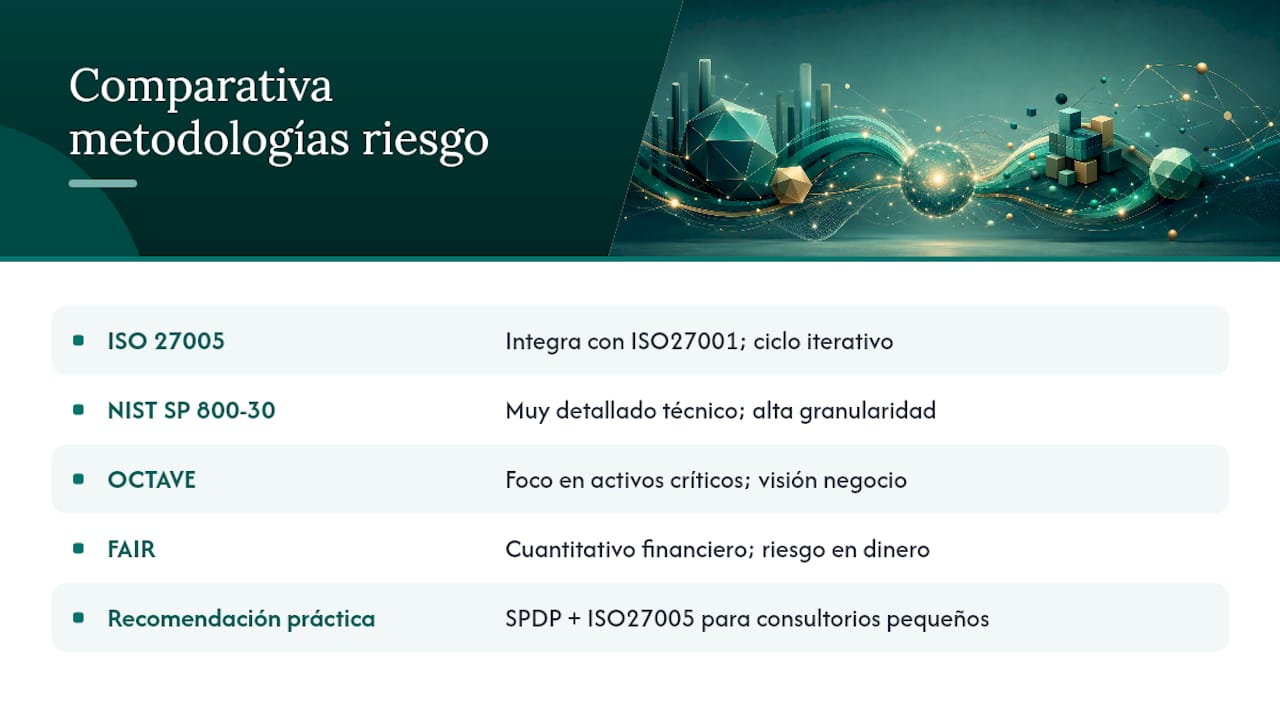
NIST SP 800-30, del instituto estadounidense de estándares, ofrece una metodología detallada orientada a entornos tecnológicos complejos, con catálogos extensos de amenazas y vulnerabilidades. Es útil para equipos técnicos que necesitan granularidad, aunque su curva de aprendizaje es mayor.
OCTAVE, desarrollado originalmente por el Carnegie Mellon, pone el énfasis en los activos críticos desde la perspectiva del negocio antes que desde la infraestructura técnica. Funciona bien en organizaciones donde la dirección debe involucrarse directamente en decidir qué proteger primero.
FAIR (Factor Analysis of Information Risk) introduce un enfoque cuantitativo que traduce el riesgo en términos financieros probables, algo valioso cuando hay que justificar presupuesto de seguridad ante una gerencia que piensa en cifras, no en escalas de “alto, medio, bajo”.
Para un consultorio médico o una pequeña organización sanitaria en Ecuador, la combinación más práctica suele ser la guía SPDP como marco legal obligatorio, apoyada en ISO 27005 como metodología de referencia técnica. Los marcos más pesados como NIST u OCTAVE rara vez se justifican sin un equipo de seguridad dedicado.
¿Cómo se calcula el nivel de riesgo? Fórmulas y matrices
El cálculo parte de un principio simple: el nivel de riesgo es el resultado de combinar probabilidad e impacto. La guía de gestión de riesgos de seguridad de la información del gobierno electrónico ecuatoriano lo formula como el producto de la probabilidad de la amenaza, la probabilidad de la vulnerabilidad asociada y el valor de impacto sobre el activo.
- Cualitativa: usa escalas descriptivas (bajo, medio, alto) y es la más rápida de implementar, aunque menos precisa.
- Semicuantitativa: asigna valores numéricos a esas escalas (1 a 5, por ejemplo) para poder sumar o multiplicar y ordenar riesgos con más objetividad.
- Cuantitativa: estima pérdidas económicas esperadas, típico de metodologías como FAIR, y exige datos históricos que muchas organizaciones pequeñas no tienen.
Una matriz de calor cruza probabilidad (eje horizontal) con impacto (eje vertical) en una escala de tres o cinco niveles. Un riesgo con probabilidad “alta” e impacto “alto” cae en la zona roja y exige tratamiento inmediato; uno con ambos valores “bajos” puede aceptarse sin más acción. La utilidad real de la matriz no es visual, sino que fuerza a comparar riesgos entre sí para decidir dónde invertir primero un presupuesto limitado.
Lo que distingue un análisis defendible de uno cosmético es la documentación del rationale detrás de cada celda. Escribir “probabilidad media” sin más no resiste una auditoría; escribir “probabilidad media porque en los últimos dos años se registraron dos incidentes de phishing dirigidos al personal administrativo” sí lo hace.
Cómo identificar activos, amenazas y vulnerabilidades
Un inventario de activos no es una lista genérica de “computadoras y servidores”. Debe distinguir entre datos (historiales clínicos, recetas, resultados de laboratorio), sistemas que los almacenan (software de gestión, correo electrónico, backups en la nube) y personas con acceso a ellos. Cada activo necesita un propietario que responda por su seguridad, algo que muchas pequeñas organizaciones omiten por falta de tiempo.
Identificar amenazas exige mirar hacia atrás y hacia afuera. La revisión de incidentes históricos propios, las entrevistas con el personal que opera los sistemas día a día y el análisis de los proveedores tecnológicos externos (¿dónde alojan los datos?, ¿qué certificaciones tienen?) suelen revelar amenazas que un checklist genérico nunca detecta.
Las vulnerabilidades, por su parte, se clasifican en tres categorías útiles para priorizar el trabajo:
- Jurídicas: contratos con proveedores sin cláusulas de protección de datos, ausencia de consentimientos válidos documentados.
- Organizacionales: falta de políticas de acceso, personal sin capacitación en manejo de datos sensibles.
- Técnicas: sistemas sin cifrado, contraseñas compartidas, backups sin probar.
El manejo de historiales digitales en salud concentra buena parte de estas vulnerabilidades, y una guía sobre historia clínica electrónica detalla controles concretos aplicables a ese escenario. La forma en que se obtiene y registra el consentimiento del paciente también entra en esta categoría jurídica, un aspecto que trata en profundidad esta guía sobre consentimiento informado digital.
Consejo profesional: Antes de comprar cualquier herramienta nueva, pide al proveedor su política de retención y ubicación de los servidores por escrito. Es la vulnerabilidad jurídica que más se pasa por alto y la más fácil de detectar con una sola pregunta.
¿Cómo se trata un riesgo? Mitigar, transferir, evitar o aceptar
Identificado y calculado el riesgo, hay cuatro caminos posibles, y elegir el correcto depende de su magnitud frente al apetito de riesgo definido al inicio del proceso.
-
Mitigar: reducir la probabilidad o el impacto mediante controles concretos. Cifrar las bases de datos de pacientes, implementar autenticación de dos factores o restringir accesos por perfil son ejemplos típicos en un entorno clínico.
-
Transferir: trasladar parte de la consecuencia económica a un tercero, típicamente mediante un seguro de responsabilidad cibernética o mediante cláusulas contractuales que responsabilicen a un proveedor cloud por fallos de su infraestructura.
-
Evitar: eliminar directamente la actividad que genera el riesgo. Si un consultorio no necesita almacenar copias de tarjetas de identificación completas, dejar de hacerlo evita el riesgo asociado a esa práctica, en lugar de mitigarlo.
-
Aceptar: cuando el costo del control supera el beneficio y el riesgo cae dentro del apetito tolerado, se documenta la decisión y se sigue adelante sin acción adicional.
Tras aplicar cualquier control, el riesgo no desaparece del todo. Queda un riesgo residual que debe recalcularse y registrarse formalmente. Aceptar ese riesgo residual, sobre todo si sigue siendo considerable, requiere la aprobación explícita de la dirección y un rationale por escrito que explique por qué se considera tolerable.
Este ciclo de tratamiento y recálculo debe integrarse en un plan de acción con fechas y responsables, no quedar como una decisión puntual. Un control implementado sin seguimiento posterior tiende a degradarse: contraseñas que dejan de rotarse, permisos que se acumulan sin revisión, backups que nadie prueba.
¿Con qué frecuencia se debe revisar el análisis de riesgos?
Una revisión anual es el mínimo recomendado, en línea con lo que sugiere ISO 27005 para mantener la validez del análisis frente a cambios en el entorno tecnológico y normativo. Pero limitarse a esa revisión programada es insuficiente.
Ciertos eventos deben disparar una revisión extraordinaria, sin esperar al ciclo anual: un incidente de seguridad, la incorporación de un nuevo proveedor tecnológico, un cambio en la normativa aplicable o la ampliación del volumen de datos tratados.
Medir la efectividad del análisis requiere indicadores concretos, no solo la sensación de “estar cumpliendo”. Tres métricas resultan especialmente útiles:
- Número de incidentes de seguridad registrados por período.
- Tiempo promedio de remediación tras detectar una vulnerabilidad.
- Porcentaje de riesgos identificados que ya cuentan con un control implementado frente a los que siguen pendientes.
La responsabilidad de esta revisión no debería recaer en una sola persona aislada del resto del equipo. Comunicar los resultados del monitoreo, aunque sea de forma breve, mantiene al personal alerta y refuerza que la protección de datos es una práctica continua, no un trámite anual.
Checklist mínimo y plantilla para empezar un análisis de riesgos
Empezar desde cero resulta menos complicado si se sigue una secuencia clara de entregables mínimos, sin intentar construir un sistema perfecto desde el primer día.
- Definir el alcance: qué proceso, área o sistema se analiza primero.
- Elaborar el inventario de tratamientos y activos con sus propietarios.
- Fijar las escalas de probabilidad e impacto que se van a usar.
- Identificar amenazas y vulnerabilidades para cada activo relevante.
- Calcular el nivel de riesgo y ubicarlo en la matriz de calor.
- Seleccionar el tratamiento (mitigar, transferir, evitar o aceptar) para cada riesgo alto o medio.
- Documentar el riesgo residual y obtener aprobación de la dirección si sigue siendo considerable.
- Programar la próxima revisión y definir qué eventos la adelantarían.
Una plantilla de registro de riesgos no necesita ser sofisticada para ser útil. Los campos esenciales que debe incluir cada fila son:
- Identificador del riesgo y activo afectado.
- Descripción de la amenaza y la vulnerabilidad asociada.
- Probabilidad e impacto estimados, con su rationale escrito.
- Nivel de riesgo resultante (según la matriz elegida).
- Tratamiento seleccionado y responsable de ejecutarlo.
- Fecha de implementación del control y riesgo residual recalculado.
- Fecha de próxima revisión.
Para organizaciones pequeñas, con un equipo limitado o sin un responsable de seguridad dedicado, lo más realista es empezar por los activos que manejan datos de salud o financieros, dejar los sistemas administrativos menos sensibles para una segunda fase, y aceptar que una hoja de cálculo bien estructurada es perfectamente válida como primera plantilla. La guía de gestión de riesgos de INCIBE ofrece ejemplos de este tipo de registro adaptables a organizaciones de cualquier tamaño.
Cómo aplica un consultorio médico estos principios en la práctica
Un consultorio que digitaliza sus historiales clínicos enfrenta riesgos muy concretos: mezcla accidental de datos entre pacientes de distintos médicos, pérdida de documentos físicos escaneados sin respaldo, o acceso no autorizado a recetas e informes de laboratorio. Aplicar el marco de análisis descrito arriba significa, en este contexto, separar el acceso por profesional, cifrar el almacenamiento de archivos y mantener un registro de quién consulta cada expediente.
Un espacio privado por médico, sin cruce de datos entre profesionales distintos, reduce directamente uno de los riesgos organizacionales más comunes en consultorios compartidos: el acceso indebido entre colegas que no deberían ver los expedientes del otro. Contar con búsqueda rápida por nombre o cédula y con lectura automática de documentos mediante OCR también reduce el riesgo operativo de perder información en papel o en carpetas sueltas, uno de los puntos débiles que suelen aparecer al inventariar activos en clínicas pequeñas.
Ninguna herramienta tecnológica sustituye, sin embargo, el análisis formal de riesgos ni la asesoría legal cuando el tratamiento de datos de salud exige una evaluación de impacto completa. La tecnología reduce vulnerabilidades técnicas y organizacionales; las decisiones sobre bases legales, consentimientos y notificación de brechas siguen requiriendo criterio jurídico especializado.
Lo que la mayoría de organizaciones hace mal en su primer análisis de riesgos
El error más frecuente no es técnico, es de secuencia: muchas organizaciones intentan calcular niveles de riesgo antes de tener un inventario real de sus tratamientos y activos. El resultado es una matriz que parece rigurosa pero descansa sobre estimaciones inventadas. Exactamente lo que la guía SPDP advierte como riesgo de convertir la gestión en una lista de chequeo vacía.
La segunda trampa es priorizar controles caros y vistosos (firewalls nuevos, auditorías externas) antes que acciones baratas de alto impacto: activar autenticación de dos factores, revisar quién tiene acceso a qué carpeta, o simplemente escribir por qué se estimó “alto” un riesgo determinado. En los primeros noventa días, esas acciones de bajo costo suelen reducir más riesgo real que cualquier inversión grande mal dirigida.
La cultura pesa tanto como los controles técnicos. Un sistema con cifrado perfecto falla igual si el personal comparte contraseñas por comodidad. El análisis de riesgos que no incluye capacitación y comunicación interna está incompleto, sin importar cuán sofisticada sea su matriz.
— MadScientist
NexoLab como parte de tu plan de mitigación de riesgos
Reducir el riesgo operativo en un consultorio no depende solo de firmar políticas, depende de las herramientas que usas cada día para manejar expedientes. Nexolab funciona como esa capa práctica: cada médico obtiene un espacio privado propio, así que los datos de sus pacientes nunca se mezclan con los de otro profesional, incluso compartiendo el mismo consultorio o la misma cuenta administrativa.
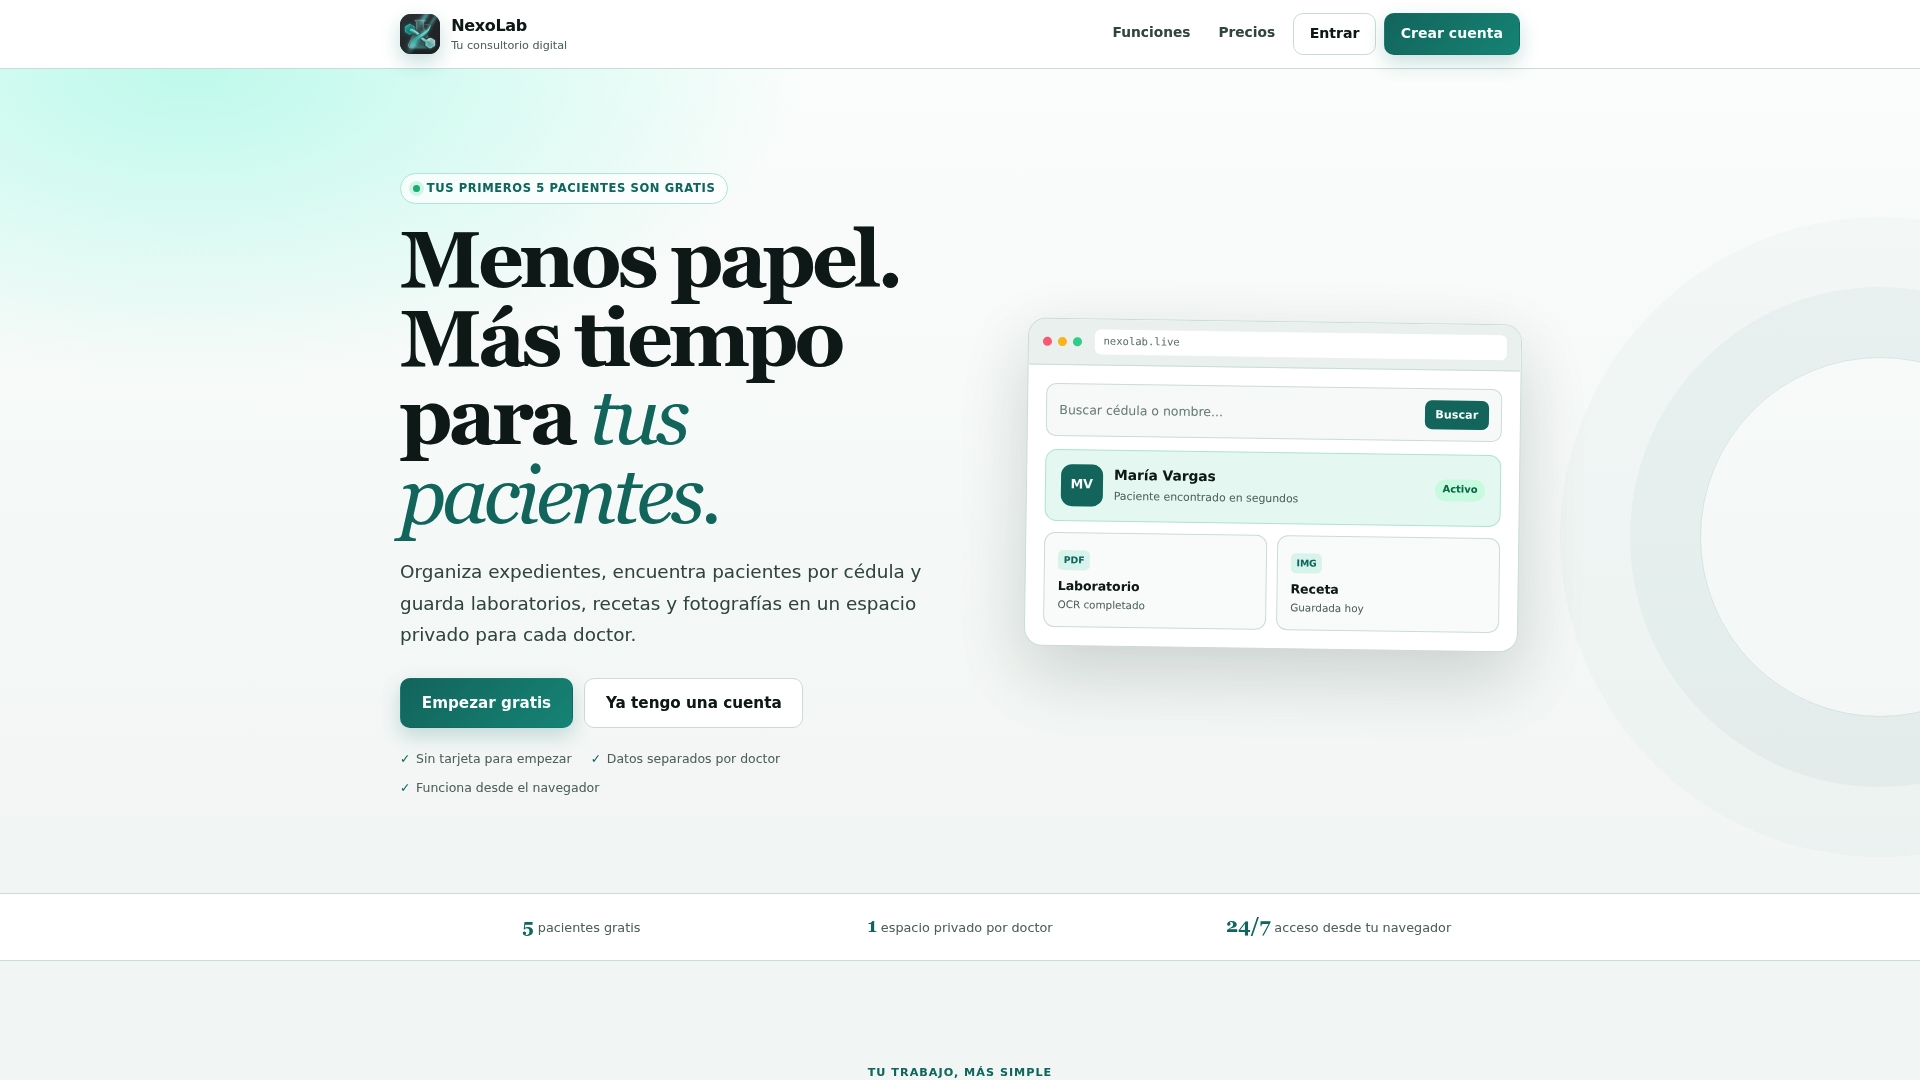
Una plataforma que permite registrar historiales, recetas, informes de laboratorio y fotos con almacenamiento organizado, buscar pacientes por nombre o cédula, y usar OCR para extraer texto de documentos escaneados en lugar de digitarlo manualmente, uno de los puntos donde suelen filtrarse errores humanos según cualquier análisis de vulnerabilidades organizacionales. Se puede optar por un plan gratuito limitado y luego pasar a opciones de suscripción para manejar pacientes sin límite. Si gestionas un consultorio médico y quieres una base tecnológica que reduzca vulnerabilidades técnicas desde el primer día, puedes crear tu espacio en Nexolab y probar cómo se organiza tu información en minutos.
Fuentes
Para profundizar en los conceptos tratados, la guía de gestión de riesgos e impacto de la SPDP y la guía de gestión de riesgos de seguridad de la información del gobierno electrónico son los documentos de referencia obligatoria en Ecuador. A nivel internacional, ISO 27005 sigue siendo la metodología más citada para estructurar el proceso completo, y la guía de gestión de riesgos de INCIBE aporta plantillas prácticas adicionales. Cuando el tratamiento de datos implica alto riesgo, especialmente en salud, conviene consultar a un asesor legal especializado antes de decidir si corresponde una evaluación de impacto completa.
Este artículo es información general y no sustituye el consejo de un abogado cualificado. Consulte a un profesional del derecho cualificado sobre su caso particular antes de actuar según este contenido.
- Guía de gestión de riesgos e impacto (SPDP, 2025)
- Guía para la gestión de riesgos de seguridad de la información (Gobierno electrónico, 2020)
Preguntas frecuentes
¿Qué son los análisis de riesgo en protección de datos?
Son procesos que identifican, calculan y priorizan los peligros que amenazan la confidencialidad, integridad o disponibilidad de los datos personales, con el fin de definir controles proporcionales y documentados.
¿Qué es un análisis de amenazas y vulnerabilidades (AST)?
Es el ejercicio de mapear qué eventos externos o internos (amenazas) podrían explotar debilidades concretas (vulnerabilidades) de un sistema o proceso, como paso previo a calcular el nivel de riesgo.
¿Cuáles son los 4 tipos de tratamiento del riesgo?
Mitigar (reducir probabilidad o impacto), transferir (trasladarlo a un tercero mediante seguro o contrato), evitar (eliminar la actividad que lo genera) y aceptar (asumirlo cuando cae dentro del apetito de riesgo definido).
¿Cuáles son los pasos básicos para evaluar un riesgo de datos?
Establecer el contexto y los criterios de valoración, identificar activos y amenazas, analizar probabilidad e impacto para calcular el nivel de riesgo, y evaluarlo frente al apetito de riesgo definido antes de tratarlo.
¿Con qué frecuencia debo actualizar mi análisis de riesgos de datos?
Al menos una vez al año, y de forma extraordinaria tras cualquier incidente de seguridad, cambio de proveedor tecnológico o modificación relevante en el tratamiento de datos.