
Almacenamiento seguro médico: qué significa y cómo implementarlo
El almacenamiento seguro médico consiste en guardar expedientes de pacientes en sistemas digitales con control de acceso, cifrado, copias de seguridad y registro de auditoría. El veredicto es claro: si tu consultorio aún no tiene estas cuatro medidas activas, los datos de tus pacientes están expuestos. Plataformas como NexoLab ya incorporan estos requisitos y permiten empezar a organizar expedientes hoy mismo.
En resumen:
- En Ecuador, la ley refuerza la protección de los datos de salud; ISO 27001 e ISO 27701 orientan políticas internas, pero no sustituyen la ley.
- Prioriza el acceso individual por funciones y la autenticación multifactor, una medida rápida de aplicar que frena la mayoría de los accesos indebidos.
- Programa copias automáticas fuera del consultorio y prueba su restauración; una copia no verificada no garantiza recuperar expedientes tras una falla.
- Exige que el proveedor notifique vulnerabilidades por contrato y confirma dónde almacena los datos, qué terceros los procesan y el plazo de recuperación.
- En consultorios pequeños y medianos, revisa permisos cada trimestre y prueba anualmente la restauración de copias; elimina las cuentas del personal que se marcha.
Tabla de contenidos
- Marco legal y buenas prácticas que aplican al almacenamiento de datos de salud
- Requisitos técnicos y organizativos imprescindibles
- Checklist práctico: pasos concretos para asegurar expedientes médicos digitales hoy
- Cómo evaluar una plataforma de almacenamiento seguro para tu consultorio
- Protocolos de manejo y clasificación de documentos médicos
- Integración y compatibilidad con sistemas clínicos existentes
- Actualización y mantenimiento del sistema de almacenamiento
- Medidas específicas para garantizar la privacidad en dispositivos móviles o accesos remotos
- Procedimientos ante incidentes de seguridad y vulneraciones de datos
- Perspectiva experta: por qué priorizar el almacenamiento seguro mejora la atención y la confianza
- Opción práctica: cómo NexoLab facilita almacenamiento seguro y gestión de expedientes
- Preguntas frecuentes
- Fuentes
Marco legal y buenas prácticas que aplican al almacenamiento de datos de salud
Guardar historias clínicas en digital no es solo una decisión técnica: es una obligación legal. La Ley Orgánica de Protección de Datos Personales de Ecuador exige implementar medidas técnicas y organizativas apropiadas para proteger datos personales, y los datos de salud reciben una categoría de protección reforzada por su sensibilidad.
A ese marco se suma el reglamento de confidencialidad del Ministerio de Salud Pública, que obliga a que la gestión documental de historias clínicas, físicas y digitales, garantice confidencialidad y trazabilidad, y que cualquier acceso electrónico quede restringido mediante claves personales.
A nivel internacional, la Organización Mundial de la Salud recomienda controles de acceso estrictos, cifrado de la información y una evaluación continua de la madurez en ciberseguridad para los sistemas de información de salud, entendiendo que estas medidas sostienen la confianza del paciente y no deberían verse como un obstáculo operativo.
Para traducir estas obligaciones en políticas concretas, conviene apoyarse en estándares reconocidos:
- ISO 27001 ordena la gestión de la seguridad de la información a nivel organizativo.
- ISO 27701 extiende esa gestión a la privacidad y el tratamiento de datos personales.
- Las guías del NIST ofrecen marcos de referencia para clasificar riesgos y definir controles técnicos.
Ninguno de estos estándares sustituye a la ley local, pero sirven como plantilla cuando hay que redactar políticas internas o preparar una auditoría.
Requisitos técnicos y organizativos imprescindibles
La seguridad de un expediente digital depende de capas que se complementan. Si falta una, el resto pierde sentido.
- Control de acceso: gestión de identidades por usuario, roles definidos según función (médico, personal administrativo, auxiliar) y autenticación multifactor (MFA) para evitar accesos con una sola contraseña filtrada.
- Cifrado: la información debe viajar cifrada mediante TLS y permanecer cifrada en reposo en los servidores de almacenamiento, con gestión cuidadosa de claves y certificados.
- Copias de seguridad y recuperación: copias automáticas y periódicas, almacenadas fuera del sitio original, con pruebas reales de restauración y no solo copias que nadie ha verificado.
- Trazabilidad: registros de auditoría que documenten quién accedió, qué consultó y qué modificó, con marca de tiempo.
- Protección de dispositivos y red: parches de seguridad al día, segmentación de red y defensas específicas contra ransomware.
- Políticas organizativas: formación periódica del personal, acuerdos de confidencialidad firmados y revisiones regulares de los controles implementados.
La guía de buenas prácticas de ENISA para servicios de salud recomienda verificar que cualquier proveedor cumpla con normas como ISO 27001 y que existan cláusulas contractuales sobre gestión de parches y notificación de vulnerabilidades.
Consejo profesional: activa primero el control de acceso con roles y MFA: es la medida que previene la mayoría de los accesos indebidos y la más rápida de implementar sin depender de cambios de infraestructura.
Checklist práctico: pasos concretos para asegurar expedientes médicos digitales hoy
Antes de evaluar herramientas, conviene ordenar el proceso en pasos verificables:
- Haz un inventario de dónde están tus expedientes hoy: carpetas compartidas, correo electrónico, discos locales o papel sin digitalizar.
- Configura accesos individuales con MFA y revisa qué permisos tiene cada persona del consultorio sobre los datos.
- Activa el cifrado en el sistema que uses y documenta por cuánto tiempo conservarás cada tipo de documento antes de eliminarlo.
- Programa copias de seguridad automáticas y define un tiempo máximo de recuperación aceptable ante una falla.
- Activa los registros de auditoría y escribe, aunque sea en una página, qué harás si detectas un acceso sospechoso.
- Capacita a tu personal sobre contraseñas, autenticación de dos factores y riesgos de phishing, y firma acuerdos de confidencialidad con quien trate datos de pacientes.
Este orden importa: de nada sirve cifrar archivos si cualquier persona con acceso al sistema puede entrar sin verificación.
Cómo evaluar una plataforma de almacenamiento seguro para tu consultorio
Elegir plataforma no debería basarse solo en el precio. Estos son los criterios que marcan la diferencia:
- Privacidad por diseño: que cada profesional tenga un espacio separado donde sus pacientes no se mezclen con los de otro médico.
- Cumplimiento legal explícito con la normativa de protección de datos y los reglamentos sanitarios aplicables.
- Cifrado en tránsito y en reposo, además de copias de seguridad verificables.
- Registro de auditoría que permita rastrear accesos y cambios en cada expediente.
- Facilidad de uso real en el día a día de la consulta, no solo en la demostración de ventas.
Antes de decidir, pregunta al proveedor dónde se almacenan los datos, qué terceros procesan la información, cuál es la política de retención y eliminación, y qué tiempo de recuperación garantiza ante un fallo. Las pautas de contratación de ENISA para hospitales y proveedores de salud recomiendan exigir por contrato notificación de vulnerabilidades y acuerdos de nivel de servicio en seguridad, algo que también vale para un consultorio pequeño que contrata software en la nube.
El coste inicial importa menos que la escalabilidad: una herramienta que funciona con cinco pacientes y colapsa con quinientos termina costando más en migraciones que una solución pensada para crecer.
Protocolos de manejo y clasificación de documentos médicos
No todos los documentos de un expediente requieren el mismo nivel de protección ni el mismo tiempo de conservación. Clasificar la información desde el inicio evita errores de acceso y facilita las auditorías.
Una clasificación práctica separa los documentos en tres niveles: historia clínica y antecedentes (máxima sensibilidad), resultados de laboratorio e imágenes diagnósticas (sensibilidad alta, requieren control de acceso estricto) y documentos administrativos como citas o facturación (sensibilidad media). Cada nivel puede tener reglas distintas de quién puede verlo y por cuánto tiempo se conserva.

La guía sobre retención de historias clínicas en Ecuador detalla los plazos que exige la normativa sanitaria antes de poder eliminar un documento de forma definitiva. Mientras tanto, conviene nombrar los archivos de forma consistente (por cédula o número de historia, nunca solo por nombre de pila) y evitar que queden copias sueltas en dispositivos personales o carpetas sin control de acceso.
Cuando un paciente solicita una copia de su información, el proceso debe quedar igualmente documentado. El procedimiento para entregar copia de la historia clínica establece los tiempos y formalidades que deben respetarse, y conviene que ese flujo quede integrado en el mismo sistema de almacenamiento para no depender de trámites manuales paralelos.
Integración y compatibilidad con sistemas clínicos existentes
Pocos consultorios empiezan de cero: la mayoría ya tiene algún registro en papel, hojas de cálculo o un software anterior. La migración es el punto donde más seguridad se pierde si no se planifica.
Antes de mover expedientes a una nueva plataforma, conviene revisar en qué formato están los documentos actuales (PDF, imágenes escaneadas, papel) y si el nuevo sistema puede leerlos sin perder información. Las herramientas con lectura por OCR permiten extraer texto de recetas o informes escaneados y hacerlos buscables, lo que reduce la dependencia de clasificar todo manualmente.
La compatibilidad también se mide hacia afuera: si trabajas con laboratorios externos o derivas pacientes a especialistas, el sistema debería permitir adjuntar o indexar esos resultados sin romper la estructura del expediente. La guía sobre historia clínica electrónica explica qué buscar en interoperabilidad al pasar de registros físicos o dispersos a un expediente digital unificado. Un recurso similar sobre cómo indexar PDFs médicos detalla cómo estructurar documentos para que la búsqueda posterior sea rápida, algo especialmente útil cuando se maneja un volumen alto de informes y laboratorios por paciente.
Actualización y mantenimiento del sistema de almacenamiento
Un sistema de almacenamiento seguro no se configura una vez y se olvida. Los parches de seguridad, las actualizaciones del software y la revisión de permisos necesitan calendario propio.
Conviene distinguir entre mantenimiento del proveedor (actualizaciones de la plataforma, parches de seguridad en los servidores, renovación de certificados) y mantenimiento propio del consultorio (revisar quién tiene acceso activo, eliminar cuentas de personal que ya no trabaja ahí, comprobar que las copias de seguridad realmente se están generando). Cuando se contrata una plataforma en la nube, buena parte de la primera categoría queda delegada, pero la segunda sigue siendo responsabilidad del profesional.
Una revisión trimestral de accesos y una prueba anual de restauración de copias de seguridad son suficientes para la mayoría de consultorios pequeños y medianos. La guía sobre historias clínicas en la nube explica qué parte de este mantenimiento recae en el proveedor cuando se opta por un servicio alojado en lugar de un servidor propio, una diferencia que conviene tener clara antes de firmar cualquier contrato.
Medidas específicas para garantizar la privacidad en dispositivos móviles o accesos remotos
Cada vez más médicos consultan expedientes desde el teléfono entre pacientes o desde casa fuera de horario. Esa flexibilidad exige controles propios, distintos a los de un equipo fijo en el consultorio.
El primer control es bloquear el acceso detrás de autenticación multifactor en cualquier dispositivo, no solo en el ordenador principal. El segundo es evitar que los archivos queden descargados de forma permanente en el teléfono: la información debe visualizarse en el sistema y no guardarse como copia suelta en la galería o el almacenamiento del dispositivo. El tercero es activar el cierre de sesión automático tras un periodo de inactividad, especialmente en tabletas o móviles que se comparten entre personal del consultorio.
Las redes públicas o wifi sin cifrar son el punto débil más común en accesos remotos: conectarse a un expediente desde una red abierta sin una conexión cifrada expone la sesión a interceptación. Siempre que sea posible, el acceso remoto debería hacerse a través de una conexión cifrada punto a punto, que es justamente lo que aporta un sistema con TLS correctamente configurado en todas sus rutas de acceso, no solo en el panel principal.
Procedimientos ante incidentes de seguridad y vulneraciones de datos
Ningún sistema es inmune a un incidente, y tener un procedimiento escrito antes de que ocurra marca la diferencia entre una respuesta ordenada y el caos.
El primer paso ante una sospecha de vulneración es contener el acceso: cambiar contraseñas afectadas, revocar sesiones activas y aislar el sistema comprometido si es necesario. El segundo es revisar los registros de auditoría para determinar qué información se vio afectada y durante cuánto tiempo. La norma ISO que regula la trazabilidad en sistemas de información señala que estos registros, con sello de tiempo y usuario, son precisamente lo que permite reconstruir qué ocurrió durante un incidente y responder con precisión en lugar de suposiciones.
El tercer paso, y el que la normativa ecuatoriana exige explícitamente, es la notificación: tanto el reglamento del Ministerio de Salud Pública como la ley de protección de datos establecen obligaciones de trazabilidad y, en el caso de una brecha que afecte datos personales, la necesidad de informar a las autoridades y a los afectados según corresponda. Documentar el incidente, sus causas y las medidas correctivas aplicadas no es solo un requisito legal: es lo que evita que el mismo fallo se repita.
Perspectiva experta: por qué priorizar el almacenamiento seguro mejora la atención y la confianza
La tecnología más robusta falla si el personal hace clic en el correo equivocado. La mayoría de los incidentes de seguridad en salud no empiezan con un atacante sofisticado, sino con una contraseña reutilizada o un enlace de phishing abierto sin pensar. Por eso la formación periódica pesa tanto como el cifrado.
Lo que pocos consultorios ven es el beneficio asistencial directo: un expediente disponible, completo y confiable en el momento de la consulta mejora decisiones clínicas, no solo cumple una norma. La seguridad bien implementada no compite con la atención al paciente, la sostiene.
Mi recomendación es simple: combina controles técnicos con políticas escritas y auditorías periódicas. Ninguno de los dos basta por separado.
— MadScientist
Opción práctica: cómo NexoLab facilita almacenamiento seguro y gestión de expedientes
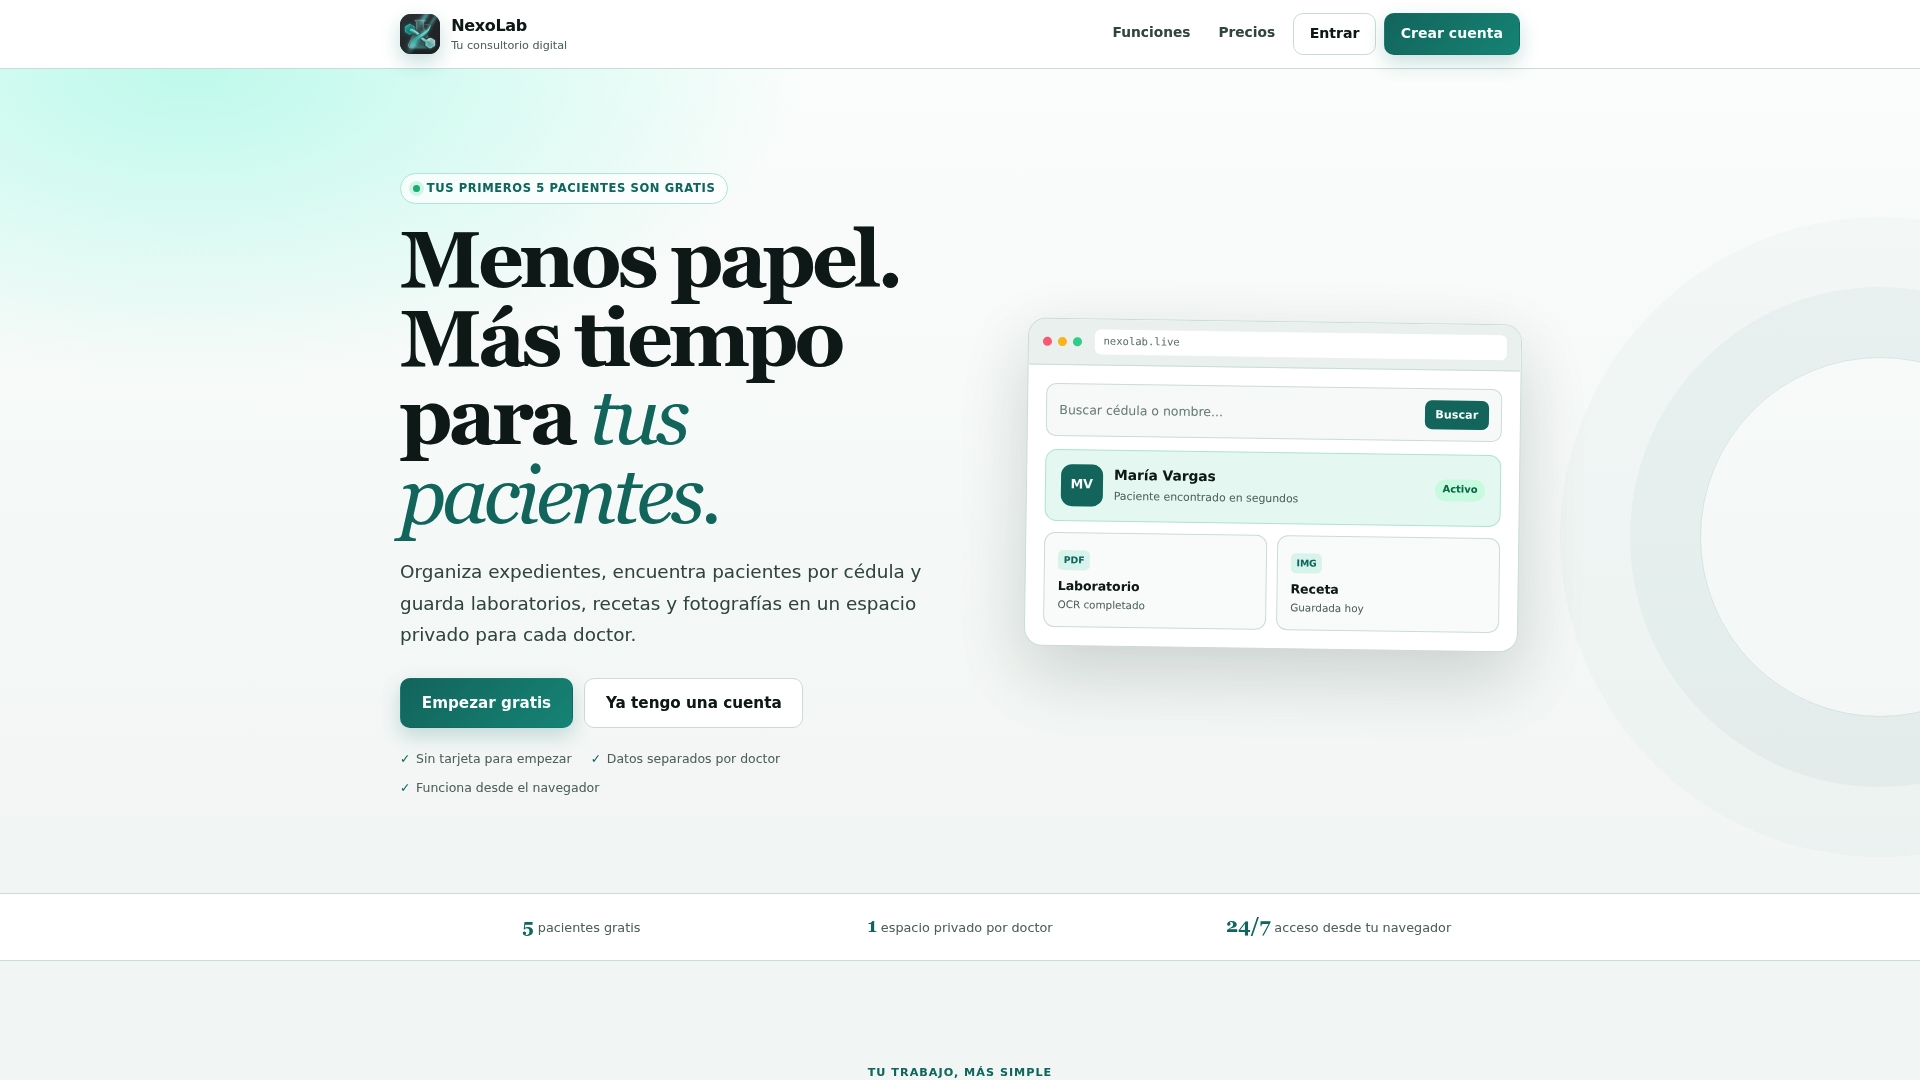
Todo lo anterior suena a mucho trabajo si tienes que construirlo desde cero. Por eso diseñamos NexoLab para que cada médico cuente con un espacio completamente privado, donde los datos de sus pacientes nunca se mezclan con los de otro profesional, y pueda empezar a usar controles de seguridad reales sin configurar un servidor propio.
Con nuestra plataforma puedes:
- Registrar hasta cinco pacientes de forma gratuita para probar el sistema sin compromiso.
- Guardar PDFs, fotos, recetas, informes y resultados de laboratorio en un almacenamiento organizado por paciente.
- Usar lectura OCR para extraer texto de documentos escaneados y encontrarlos luego por nombre o cédula en segundos.
- Pasar a pacientes ilimitados con un plan de suscripción disponible.
Si ya tienes políticas de confidencialidad definidas, la guía práctica de Treatbase sobre documentación para protección de datos ofrece una referencia útil sobre qué documentos conviene tener firmados antes de digitalizar expedientes.
Crea tu cuenta gratuita en Nexolab y organiza tus primeros cinco expedientes hoy mismo.
Preguntas frecuentes
¿Qué es exactamente el almacenamiento seguro médico?
Es el conjunto de medidas técnicas y organizativas que protegen los expedientes digitales de pacientes: control de acceso, cifrado, copias de seguridad y registros de auditoría. No se refiere al almacenamiento físico de insumos, sino a cómo se guarda y protege la información clínica en sistemas digitales.
¿Qué exige la ley ecuatoriana sobre datos de salud?
La Ley Orgánica de Protección de Datos Personales obliga a implementar medidas técnicas y organizativas apropiadas para proteger datos sensibles, mientras que el reglamento del MSP exige confidencialidad, trazabilidad y acceso restringido mediante claves personales en la gestión de historias clínicas.
¿Qué estándares internacionales conviene conocer?
ISO 27001 ordena la gestión de seguridad de la información, ISO 27701 extiende esa gestión a la privacidad, y las guías del NIST ayudan a clasificar riesgos. Ninguno sustituye la normativa local, pero sirven de referencia para construir políticas internas sólidas.
¿NexoLab es compatible con estos requisitos de seguridad?
Sí: cada médico que usa NexoLab cuenta con un espacio privado donde sus pacientes no se mezclan con los de otros profesionales, junto con almacenamiento organizado de archivos y lectura OCR para documentos escaneados. El registro gratuito permite probar hasta cinco pacientes antes de pasar a un plan con pacientes ilimitados.
¿Qué debo hacer primero si sospecho una filtración de datos?
El primer paso es contener el acceso cambiando contraseñas y revocando sesiones activas, y luego revisar los registros de auditoría para identificar qué información se vio afectada. Según la normativa aplicable, puede existir obligación de notificar a las autoridades y a los pacientes afectados.
Fuentes
- WHO Europe launches guide to strengthen cybersecurity in digital health
- LEY ORGÁNICA DE PROTECCIÓN DE DATOS PERSONALES (Ecuador)
- Reglamento de Información Confidencial en el Sistema Nacional de Salud (Ministerio de Salud Pública, Ecuador)
- Good practices for the security of healthcare services (ENISA)